


Tin tặc Triều Tiên rửa khoảng 242 triệu USD đánh cắp từ Binance qua Tron trong hai ngày, chủ yếu qua Relay và THORChain, bất chấp sức ép từ FBI.
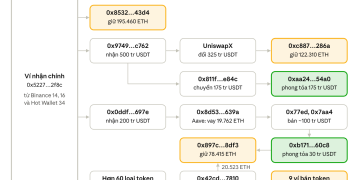
Theo SomaXBT, chuyên gia phân tích dữ liệu trên chuỗi và thành viên đóng góp của Liên minh Bảo mật (SEAL), nhóm tin tặc Triều Tiên đã rửa khoảng 242 triệu USD tiền đánh cắp từ Binance trên blockchain Tron chỉ trong hai ngày. Kẻ tấn công lấy khoảng 628 triệu USD từ Binance trên Tron, và sau khi Tether phong tỏa 378,7 triệu USDT, còn khoảng 249 triệu USD cần tẩu tán. Trong số 242 triệu USD đã xử lý, khoảng 194 triệu USD rời Tron qua các cầu nối và dịch vụ hoán đổi, 26 triệu USD vẫn nằm trên mạng lưới, còn khoảng 22 triệu USD hao hụt do phí, trượt giá và biến động giá.
Dòng tiền rút ra phân bổ qua nhiều kênh: Relay xử lý 48 triệu USD, THORChain 44 triệu USD, Chainflip 32,1 triệu USD và Symbiosis 16 triệu USD, tổng cộng khoảng 140 triệu USD. Bitget Wallet xử lý thêm 41,7 triệu USD, nhưng điểm đến cuối cùng chưa được xác định.
Diễn biến này xảy ra khi FBI, phối hợp với Cơ quan Mật vụ và Cơ quan Điều tra Hình sự thuộc Sở Thuế vụ Mỹ (IRS-CI), chính thức quy trách nhiệm vụ đánh cắp khoảng 6,4 tỷ USD cho nhóm TraderTraitor, còn được biết đến với các tên Lazarus Group, APT38 hay BlueNoroff. FBI công bố danh sách 608 địa chỉ Ethereum, 19 địa chỉ bitcoin và 1 địa chỉ Solana liên quan, nhưng không có địa chỉ Tron nào, đồng thời kêu gọi các đơn vị vận hành nút THORNode, nút RPC, sàn hoán đổi tức thì và dịch vụ DeFi chặn giao dịch liên quan.
Các cầu nối liên chuỗi chịu sức ép
Đồng sáng lập phụ trách kỹ thuật của THORChain, Chad Barraford, cho rằng các đơn vị vận hành nút không nắm giữ thông tin nào ngoài dữ liệu công khai, nhưng không cho biết liệu các địa chỉ bị FBI nêu tên có bị chặn hay không. Trớ trêu thay, một sự kiện tái tổ chức chuỗi trên Ethereum khiến THORChain hoàn tiền hai lần cho một khoản nạp 10 ETH đã kích hoạt lệnh tạm dừng khẩn cấp, vô tình ngăn cả tin tặc sử dụng phần lớn cầu nối. Đến chiều Chủ nhật, giao dịch vẫn bị dừng trên 10/13 chuỗi kết nối. Trước đó, kẻ tấn công đã chuyển 185,1 triệu TRX và 3,83 triệu USDT vào THORChain qua 2.697 lần nạp.
Relay, giao thức hầu như vắng bóng trong các vụ rửa tiền trước đây của TraderTraitor, lần này nổi lên như kênh lớn nhất, dù tuyên bố sàng lọc địa chỉ bằng dữ liệu rủi ro từ Chainalysis. Theo Lookonchain, tin tặc còn bắt đầu hoán đổi 970.522 SOL, trị giá khoảng 95,9 triệu USD, sang bitcoin qua Relay sau khi ví Solana của chúng bị FBI đưa vào danh sách. Symbiosis thừa nhận hệ thống sàng lọc của mình chưa được thiết kế để theo dõi các dòng tiền tinh vi, di chuyển nhanh.
Elliptic cho biết ví phân phối chính trên Tron chi trả đều đặn mỗi giờ trong 31 giờ liên tục, khác với vụ Bybit năm 2025 vốn diễn ra theo giờ làm việc. Đồng sáng lập Tom Robinson nhận định đây là mô hình kịch bản tự động do con người điều phối, không phải tác nhân AI.
Theo Elliptic, khoảng 2,85 tỷ USD, tương đương 44% số tiền bị đánh cắp, đã bị phong tỏa hoặc thu giữ, trong đó 94% là stablecoin. Tuy nhiên, khoảng 3,25 tỷ USD, gồm 18.327 BTC và 233 triệu XRP, nằm ở dạng tài sản không thể phong tỏa. Tin tặc cũng lách lệnh phong tỏa bằng cách gửi stablecoin vào giao thức cho vay trên Tron, được xác định là JustLend, để nhận token chứng nhận tiền gửi rồi quy đổi ngược từ địa chỉ mới.