


Tin tặc dùng kỹ thuật tác nhân tấn công đã truy cập tên, email khách hàng của Chainalysis, giữa lúc truy vết vụ Binance 6,4 tỷ USD.
Công ty phân tích blockchain Chainalysis, một trong những đơn vị dẫn đầu nỗ lực truy vết vụ đánh cắp kỷ lục tại Binance, vừa thừa nhận chính hệ thống của mình đã bị xâm nhập. Theo thông báo gửi tới khách hàng bị ảnh hưởng và được công bố trên blog công ty tối thứ Sáu, một tin tặc chưa xác định danh tính đã sử dụng “kỹ thuật tác nhân tấn công” để xâm nhập hệ thống cùng các công cụ nội bộ trong tháng này.
Chainalysis cho biết dữ liệu bị truy cập thuộc nhóm “không nhạy cảm”, gồm mã định danh người dùng, họ tên đầy đủ, địa chỉ email và nhãn vai trò trong tổ chức của những người có tài khoản trên nền tảng. Công ty khẳng định chưa phát hiện dấu hiệu nào cho thấy kẻ tấn công tiếp cận được nội dung điều tra như biểu đồ, ghi chú, hồ sơ vụ việc, kết quả truy vấn, mật khẩu dạng văn bản thuần, khóa bí mật xác thực đa yếu tố (MFA) hay mã phiên đăng nhập. Mỗi khách hàng sẽ nhận thông báo riêng về chính xác những thông tin bị lộ.
Tuy nhiên, nhiều câu hỏi quan trọng vẫn bỏ ngỏ. Chainalysis không công bố thời điểm phát hiện vụ việc, vốn được International Cyber Digest phát hiện đầu tiên, số lượng khách hàng bị ảnh hưởng, lỗ hổng cụ thể bị khai thác hay vai trò thực tế của các tác nhân AI trong cuộc tấn công, đồng thời từ chối trả lời thêm câu hỏi từ The Block. Công ty cho biết đã thuê chuyên gia an ninh mạng bên thứ ba và sử dụng mô hình ngôn ngữ lớn (LLM) hỗ trợ đợt rà soát bảo mật toàn diện, đồng thời khuyến nghị khách hàng bật xác thực hai yếu tố và cảnh giác với các yêu cầu đặt lại mật khẩu hoặc xác thực bất thường.
Truy vết dòng tiền Binance vẫn tiếp diễn
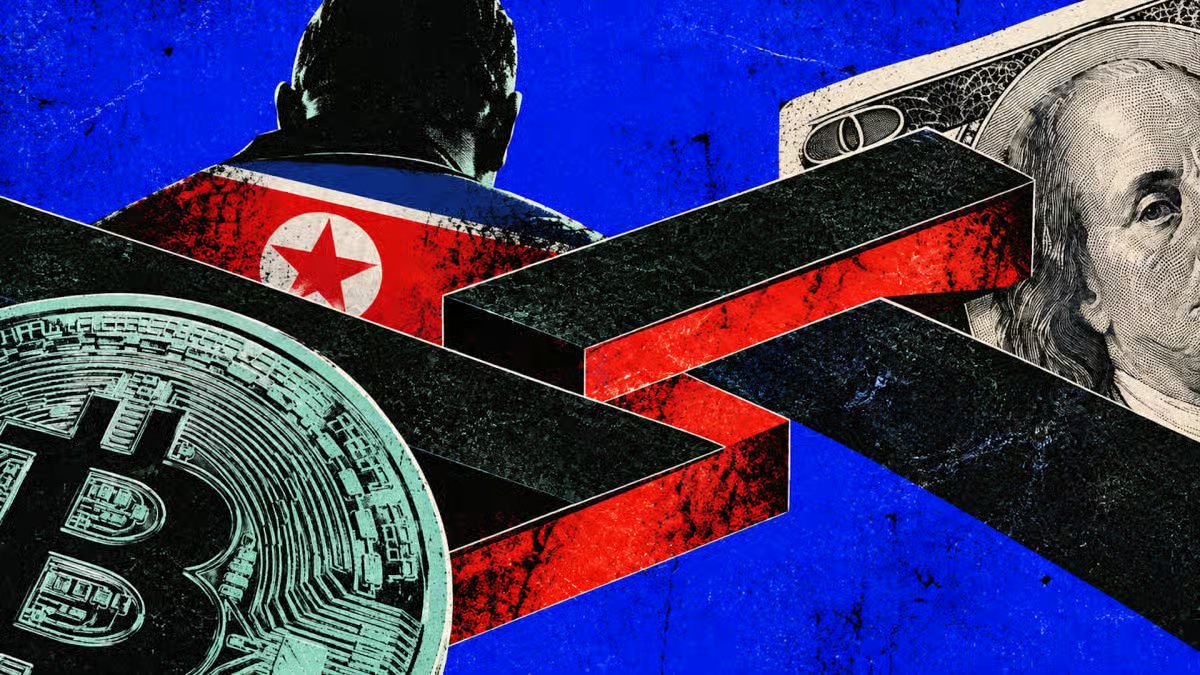
Chainalysis khẳng định sự cố không liên quan đến vụ tấn công Binance, mà công ty ước tính gây thiệt hại khoảng 6,4 tỷ USD. Cùng với Elliptic và TRM Labs, Chainalysis đã quy trách nhiệm vụ việc cho các nhóm tin tặc Triều Tiên. Theo Binance, nhóm này đã xâm nhập máy tính xách tay của một kỹ sư và truy cập một vùng chứa dịch vụ, dù đồng Tổng Giám đốc Richard Teng cho rằng vụ việc phức tạp hơn việc chiếm quyền truy cập của một nhân viên.
Trên Ethereum, kẻ tấn công đã lợi dụng EIP-7702 để biến một ví nóng của Binance thành công cụ quét tài sản. Theo Phó Chủ tịch Immunefi Simone Imbrescia, hợp đồng quét này chỉ dài khoảng 130 dòng mã; phần khó nhất, theo ông, là giành được quyền truy cập đủ mạnh để những đoạn mã đơn giản trở nên có sức tàn phá lớn.
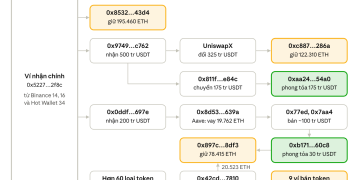
Chainalysis cho biết đang ghi nhận những mô hình rửa tiền chưa từng thấy, với hàng nghìn giao dịch trong thời gian ngắn, cho thấy kẻ tấn công sử dụng tự động hóa. Thay vì chỉ chuyển tiền sang địa chỉ mới, tin tặc liên tục luân chuyển tài sản giữa các ví, thường gửi ngược về những địa chỉ đã dùng trước đó trong chuỗi giao dịch.
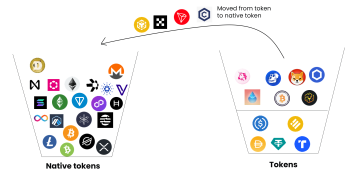
Để đi trước các lệnh phong tỏa, tin tặc hoán đổi TRX sang stablecoin rồi gửi vào một giao thức cho vay trên Tron, được các chuyên gia Specter và Ian Unsworth xác định là JustLend, để nhận token chứng nhận tiền gửi vốn không thể bị phong tỏa. Các token này sau đó được chuyển sang ví “sạch”, quy đổi ngược thành stablecoin, đưa qua cầu nối ra khỏi Tron và hoán đổi sang ETH. Dù vậy, khoảng 2,8 tỷ USD stablecoin đã bị Circle và Tether phong tỏa, và Chainalysis nhấn mạnh việc chuyển sang ETH không khiến tin tặc trở nên bất khả xâm phạm.