
TRM Labs, Chainalysis và ZachXBT cùng chỉ ra dấu hiệu liên hệ giữa nhóm TraderTraitor của Triều Tiên với vụ tấn công Binance trị giá 6,3 tỷ USD.
Các nhà nghiên cứu an ninh mạng đang thu hẹp nghi vấn về thủ phạm đứng sau vụ tấn công Binance, vụ đánh cắp tài sản mã hóa có thiệt hại ước tính 6,3 tỷ USD. Hãng phân tích blockchain TRM Labs, Chainalysis và nhà điều tra dữ liệu trên chuỗi (on-chain) ZachXBT đều xác định dấu hiệu liên hệ giữa vụ việc với TraderTraitor, nhóm tin tặc của Triều Tiên.
TRM Labs đánh giá với mức độ tin cậy cao rằng TraderTraitor đã thực hiện vụ tấn công. Kết luận này dựa trên thông tin tình báo tổng hợp từ cả dữ liệu trên chuỗi và ngoài chuỗi (off-chain).
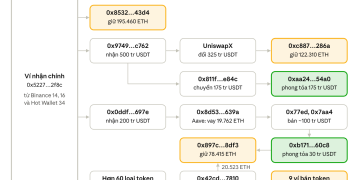
Bằng chứng từ phía ZachXBT tập trung vào dòng tiền. Theo nhà điều tra này, tài sản bị đánh cắp từ Binance và từ vụ khai thác lỗ hổng trước đó tại Bitget đã được chuyển qua giao thức THORChain, rồi hội tụ tại cùng một địa chỉ ví. ZachXBT cho rằng điều này cho thấy nhiều khả năng cùng một tác nhân đứng sau cả hai vụ việc. Vụ tấn công Bitget trước đó cũng đã được quy cho TraderTraitor.
Jonathan Levin, đồng sáng lập kiêm Tổng Giám đốc điều hành Chainalysis, đưa ra nhận định tương tự. Ông đánh giá vụ tấn công nhiều khả năng do TraderTraitor thực hiện, căn cứ vào mối liên hệ với các vụ tấn công trước đây. Tuy nhiên, Chainalysis ước tính thiệt hại ở mức 6,4 tỷ USD, cao hơn đôi chút so với con số 6,3 tỷ USD.
Các kết luận này củng cố nhận định ban đầu của Ido Ben-Natan, Tổng Giám đốc điều hành công ty bảo mật Blockaid. Trước đó, ông từng chia sẻ với Cointelegraph rằng mức độ tinh vi của vụ tấn công cùng các bước chuẩn bị trên chuỗi mang những đặc điểm tương đồng với cách thức hoạt động của tin tặc Triều Tiên.
Phương thức quen thuộc của TraderTraitor
TraderTraitor không phải cái tên xa lạ với giới chức Mỹ. Các cơ quan chức năng nước này đã gắn nhóm với một số vụ đánh cắp tài sản mã hóa lớn nhất từng được ghi nhận, trong đó có vụ tấn công Bybit tháng 2/2025. Cục Điều tra Liên bang Mỹ (FBI) cũng phối hợp với các nhà điều tra Mỹ và Nhật Bản quy trách nhiệm cho tác nhân Triều Tiên trong vụ đánh cắp hơn 300 triệu USD từ sàn DMM Bitcoin hồi tháng 5/2024.
Theo FBI, TraderTraitor thường nhắm vào nhân viên doanh nghiệp thông qua các kỹ thuật thao túng tâm lý. Trong vụ DMM Bitcoin, một đối tượng giả danh nhà tuyển dụng đã gửi bài kiểm tra lập trình chứa mã độc cho nhân viên của Ginco, công ty cung cấp dịch vụ ví tài sản mã hóa. Các nhà điều tra cho rằng quyền truy cập thu được từ cuộc tấn công này nhiều khả năng đã được dùng để thao túng một yêu cầu giao dịch hợp lệ, qua đó chuyển hướng tài sản sang các ví do tin tặc kiểm soát.
Phương thức này có thể giúp lý giải câu hỏi còn bỏ ngỏ trong vụ Binance: làm thế nào kẻ tấn công có được chữ ký cần thiết để ủy quyền cho ví nóng của sàn thông qua tính năng EIP-7702 của Ethereum. Nếu được xác nhận, vụ việc sẽ củng cố vị thế của TraderTraitor như mối đe dọa lớn nhất đối với ngành tài sản mã hóa, với quy mô thiệt hại vượt xa kỷ lục khoảng 1,5 tỷ USD tại Bybit.