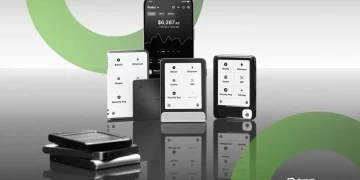




Ledger xác nhận ví bị can thiệp tại Berlin, kiểm tra hai thiết bị ở Dubai, mở rộng vụ việc nghi gây thiệt hại khoảng 87 triệu USD.
Vụ cấy phần cứng gián điệp vào ví tài sản mã hóa Ledger không còn giới hạn ở Đông Nam Á. Hôm thứ Tư, nhà sản xuất ví phần cứng của Pháp cho biết đã xác nhận có thiết bị bị can thiệp tại Berlin (Đức) và đang điều tra thông tin về hai thiết bị nghi vấn khác tại Dubai. Trước đó, công ty mô tả đây là một sự cố cục bộ tại Đông Nam Á.
Trong bản cập nhật trên trang hỗ trợ, Ledger cho biết các phát hiện mới cho thấy có thiết bị bị can thiệp bên ngoài Đông Nam Á, nhưng khẳng định “đây vẫn là cùng một sự cố”.
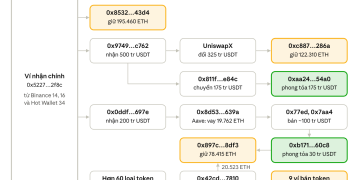
Cuộc điều tra bắt đầu từ tháng trước, sau khi khách hàng mua thiết bị qua đại lý bán lại CryptoBilis báo cáo bị mất tài sản. Các nhà điều tra dữ liệu trên chuỗi (onchain) sau đó lần ra một vụ nghi rút cạn khoảng 87 triệu USD từ hàng trăm ví của nạn nhân trên các mạng Ethereum, Tron và Bitcoin. Khi đó, Ledger cho biết mọi trường hợp đã xác nhận đều liên quan đến CryptoBilis, rồi yêu cầu các đại lý bán lại tại bảy thị trường châu Á rút thiết bị khỏi kệ hàng.
Cùng một kiểu can thiệp nhắm vào cụm từ khôi phục
Tất cả thiết bị đã được xác nhận đều mang cùng một kiểu can thiệp vật lý, được thiết kế để đánh cắp cụm từ khôi phục của người dùng ngay trong quá trình thiết lập ví. Cụm từ này, thường gồm 24 từ, đóng vai trò khóa chủ của ví tài sản mã hóa: ai nắm giữ nó đều có thể rút sạch tài sản trong ví. Ledger khẳng định chip bảo mật và hệ điều hành của hãng không có lỗ hổng, đồng thời chưa ghi nhận trường hợp nào liên quan đến thiết bị mua trên ledger.com.
Tại Đức, công ty cho biết số thiết bị bị can thiệp không nhiều và tập trung ở Berlin. Ledger kêu gọi những ai mua thiết bị của hãng tại thành phố này kể từ tháng 1/2026 liên hệ bộ phận hỗ trợ. Tại Dubai, Ledger đang phối hợp với các đối tác phân phối để làm rõ cách hai thiết bị nghi vấn được đưa vào lưu thông. Theo nhiều nguồn tin, các thiết bị này được mua tại một cửa hàng Virgin Megastore. Công ty cũng phát hiện thêm một thiết bị Nano Gen5 bị ảnh hưởng tại một trong các đại lý bán lại ở Đông Nam Á mà hãng đã tạm ngừng hợp tác trước đó.
Ledger dự kiến sẽ phát hiện thêm thiết bị bị can thiệp, song cho rằng tổng số lượng nhìn chung vẫn nhỏ. Đội ngũ bảo mật Donjon của hãng đang kiểm tra các thiết bị nghi vấn, và các đại lý bán lại được yêu cầu tạm ngừng bán hàng ở bất cứ nơi nào đang tiến hành kiểm tra.
Với khách hàng lo ngại, Ledger khuyến nghị ngừng sử dụng thiết bị và chuyển tài sản sang một ví mới tạo trên thiết bị mua trực tiếp từ ledger.com. Người dùng không nên dùng lại cụm từ khôi phục hay cụm mật khẩu cũ, vì thiết bị bị can thiệp có thể đánh cắp cả hai. Công ty cũng khuyến nghị trình báo với cơ quan chức năng địa phương. Trong một thời gian có hạn, hãng cung cấp dịch vụ kiểm tra vật lý thiết bị, bao gồm chụp X-quang, tại nhà máy ở Vierzon (Pháp). Trên X, Ledger nhắc lại rằng công ty sẽ không bao giờ yêu cầu khách hàng cung cấp cụm từ khôi phục.
Sự cố diễn ra khi ngành ví phần cứng liên tiếp chịu sức ép về an ninh. Cũng trong tuần này, đối thủ Trezor cho biết tin tặc xâm nhập một đối tác vận chuyển bên thứ ba nhiều khả năng đã lấy được thông tin liên quan đến khoảng 27.000 đơn hàng. Đây là vụ xâm nhập dữ liệu thứ ba của Trezor trong vòng ba tháng.