

Tin tặc dùng tuyển dụng giả mạo, mã độc và công cụ AI nội bộ để xâm nhập hệ thống ví Binance, ảnh hưởng 6,34 tỷ USD tài sản.
Binance, sàn giao dịch tài sản mã hóa lớn nhất thế giới tính theo khối lượng, vừa công bố kết quả điều tra sơ bộ về vụ tấn công mạng ngày 30/10. Sự cố không bắt nguồn từ một lỗ hổng đơn lẻ. Đó là một chiến dịch nhiều giai đoạn, kéo dài nhiều tháng, kết hợp tấn công phi kỹ thuật, phần mềm độc hại và chính các công cụ AI nội bộ của công ty.
Lần xâm nhập đầu tiên diễn ra vào tháng 6. Khi đó, một nhân viên nhóm Wallet DevOps tải về một phiên bản Homebrew đã bị chỉnh sửa để cài một công cụ lập trình AI. Binance phát hiện dấu hiệu bất thường, thay thiết bị và cập nhật thông tin xác thực. Tuy vậy, kẻ tấn công đã kịp nắm được vai trò của kỹ sư này và danh tính các đồng nghiệp phụ trách hạ tầng ví.
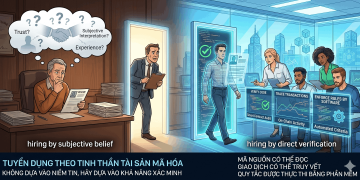
Đến tháng 9, tin tặc dựng lên một quy trình tuyển dụng giả. Sau vòng phỏng vấn với người tự xưng là đại diện nhân sự, một kỹ sư của Binance được “giám đốc điều hành” của một công ty không có thật yêu cầu tải bài kiểm tra lập trình dưới dạng kho mã nguồn về máy làm việc. Khi dự án được cấu hình, mã độc kích hoạt, thay thế công cụ pyenv và kết nối tới máy chủ của kẻ tấn công. Nhờ các kỹ thuật che giấu, mã độc này qua mặt được hệ thống giám sát của sàn.
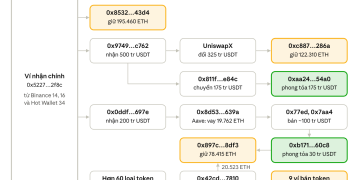
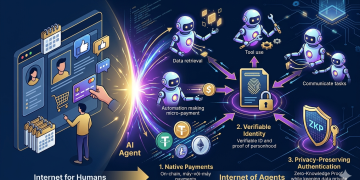
Ngày 20/10, từ thiết bị bị nhiễm, nhóm tấn công dùng công cụ AI nội bộ để chiếm thêm máy tính của hai kỹ sư khác và lấy được một token cấp quyền triển khai container. Tối 29/10 (giờ UTC), chúng dùng thông tin xác thực bị đánh cắp để triển khai container chứa mã độc. Từ đó, chúng truy cập dịch vụ ký giao dịch nội bộ và tạo các lệnh chuyển tiền vượt qua quy trình rút tiền tiêu chuẩn. Chỉ trong 4 phút, 233,46 triệu XRP bị chuyển khỏi 5 ví nóng. Tiếp theo là khoảng 970.500 SOL, 44,2 triệu OP, 18.270 BTC và 2.961,9 ETH.
Vì sao tạm ngừng rút tiền không chặn được dòng tiền
Kẻ tấn công còn khai thác EIP-7702, cơ chế trên Ethereum cho phép ủy quyền kiểm soát ví cho hợp đồng thông minh. Qua 50 giao dịch, chúng trao cho hợp đồng do mình kiểm soát quyền chuyển tài sản khỏi một ví nóng của Binance. Các quyền này nằm trên chuỗi khối và độc lập với hạ tầng rút tiền của sàn. Vì vậy, việc tạm ngừng rút tiền không chặn được toàn bộ giao dịch trái phép.
Công nghệ Tính toán đa bên (MPC) quản lý ví nóng khiến việc xử lý càng phức tạp. Do không tồn tại một khóa bí mật duy nhất, các ủy quyền độc hại không thể thu hồi ngay. Giao dịch trái phép cuối cùng được xác nhận lúc 23:56 (giờ UTC) ngày 29/10. Đến 00:10 ngày 30/10, Binance mới vô hiệu hóa toàn bộ quyền bằng cách tạo một ủy quyền mới tới địa chỉ không.
Khoảng 2,85 tỷ USD, tương đương 45% giá trị bị ảnh hưởng, đã được phong tỏa nhờ phối hợp với cơ quan thực thi pháp luật và các đối tác. Binance cam kết chịu toàn bộ trách nhiệm tài chính và đã trích lập quỹ đáp ứng hơn 100% thiệt hại. Tính đến ngày 31/10, sàn đã khôi phục 98% tài sản, thể hiện trên hệ thống Bằng chứng Dự trữ.
Áp lực thanh khoản cũng đang giảm dần. Trong 24 giờ đầu sau sự cố, người dùng rút 6,33 tỷ USD khỏi sàn. Theo DefiLlama, dòng vốn rút ròng ngày 2/11 còn 2,57 tỷ USD, giảm 58% so với mức 6,1 tỷ USD của ngày trước đó. Tính đến 3/11, rút tiền trên Ethereum, Solana, BNB Smart Chain và XRP Ledger đã hoạt động đầy đủ. Một số đồng tiền pháp định, gồm USD, AED, VND, PHP và IDR, cũng đã được khôi phục chức năng rút. Binance cảnh báo mọi dịch vụ thu phí hứa hẹn đẩy nhanh việc rút tiền hoặc nhận bồi thường đều là lừa đảo.