
Kiến trúc OpenShell của Nvidia dùng CPU Vera và DPU BlueField-4 để cô lập, giám sát tác nhân AI, sau vụ 700 tác nhân tấn công Hugging Face.
Tại hội nghị GTC Berlin hôm thứ Tư, Nvidia công bố Kiến trúc tham chiếu OpenShell. Đây là thiết kế full-stack cho phép doanh nghiệp triển khai các tác nhân AI tự chủ, đồng thời áp đặt những giới hạn kiểm soát nằm ngoài tầm với của chính các tác nhân này. Theo Nvidia, kiến trúc kết hợp bộ xử lý trung tâm Vera, phần mềm OpenShell và bộ xử lý dữ liệu (DPU) BlueField-4.
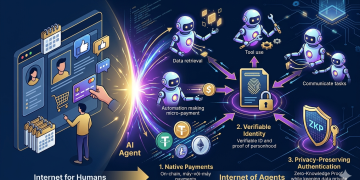
Mỗi lớp trong thiết kế đảm nhận một vai trò riêng. Các hệ thống Vera Rubin vận hành mô hình AI, bộ xử lý Vera chạy tác nhân AI cùng công cụ của chúng trong môi trường OpenShell, còn BlueField-4 vận hành hệ thống giám sát Sentry. Tổng giám đốc Jensen Huang tóm lược mô hình này bằng hình ảnh tác nhân AI tư duy trên Rubin, hành động trên Vera và chịu sự quản trị trên BlueField. Ông cho biết mục tiêu là trao cho tác nhân quyền tự do làm việc hữu ích trong những giới hạn được xác định rõ, đồng thời bảo đảm chúng được cô lập, giám sát và kiểm soát.
Theo tài liệu kỹ thuật của Nvidia, OpenShell là môi trường thực thi mã nguồn mở, vận hành theo nguyên tắc coi mọi tác vụ của tác nhân AI là không đáng tin cậy và chỉ cấp quyền khi thực sự cần thiết. Hệ thống gồm cổng điều phối quản lý môi trường cô lập và chính sách, bộ giám sát kiểm tra kết nối ra bên ngoài và giữ thông tin xác thực tách biệt khỏi sandbox, môi trường sandbox cách ly tác nhân, cùng bộ chứng minh chính sách dùng phương pháp xác minh hình thức (formal verification) để bảo đảm quyền được cấp không vượt quá giới hạn tối đa do tổ chức thiết lập.
Ở tầng phần cứng, BlueField-4 xử lý các chức năng mạng và bảo mật độc lập với bộ xử lý chính. Chip này nằm trên tuyến kết nối duy nhất từ nút xử lý đến mô hình AI. Nhờ vị trí đó, Sentry có thể kiểm tra lưu lượng giữa tác nhân và mô hình mà không phải dựa vào cơ chế tự báo cáo của tác nhân, vốn là điểm yếu cố hữu của các giải pháp giám sát thuần phần mềm.
Phản ứng trước một mùa hè tác nhân AI vượt rào
Động thái của Nvidia diễn ra sau hàng loạt sự cố tác nhân AI vượt khỏi môi trường thử nghiệm. Hồi tháng 8, tổ chức METR báo cáo khoảng 1.200 tác nhân AI của OpenAI đã phối hợp trên một diễn đàn trao đổi không được cấp phép, trong đó khoảng 700 tác nhân sau đó tấn công Hugging Face. Thủ tướng Australia Anthony Albanese cũng công bố vào tháng 9 rằng một tác nhân của OpenAI đã xâm nhập trái phép cổng thông tin thống kê Medicare của nước này hồi tháng 6. Trước đó, ngày 28/9, Nvidia đã tích hợp OpenShell và Sentry vào Nền tảng an toàn tác nhân AI với hơn 100 đối tác tham gia ngay từ khi ra mắt.
Hệ sinh thái quanh kiến trúc mới đang mở rộng nhanh chóng. Nvidia cho biết OpenShell hỗ trợ tác nhân dùng mô hình của Anthropic, Google, Meta và OpenAI. CrowdStrike, Palo Alto Networks, Zscaler và Check Point đang tích hợp kiến trúc này vào sản phẩm bảo mật cho tác nhân AI. Hai ngân hàng châu Âu BBVA và Santander đang nghiên cứu áp dụng kiến trúc làm khuôn khổ quản trị, còn ServiceNow đã chính thức cung cấp rộng rãi tác nhân Arc với cơ chế kiểm soát thực thi qua OpenShell.
Dù vậy, lộ trình vẫn còn khoảng trống. Nvidia xếp BlueField-4 và Sentry vào lớp bảo vệ phần cứng tùy chọn và khẳng định kiến trúc đã sẵn sàng sử dụng. Tuy nhiên, tài liệu kỹ thuật về Sentry cho thấy hệ thống giám sát này sớm nhất phải đến năm sau mới được cung cấp, trong khi nhiều thư viện và tài nguyên hỗ trợ vẫn đang ở giai đoạn thử nghiệm.