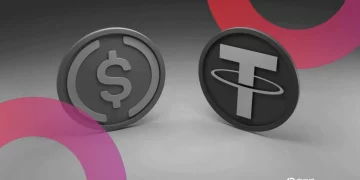




Circle và Tether phong tỏa khoảng 318.000 USD stablecoin từ ví “Bitget Exploiter 8”, trong khi kẻ tấn công đã kịp chuyển phần lớn tài sản sang 170 ETH không thể đóng băng.
Circle và Tether vừa phối hợp đóng băng một ví có liên quan tới vụ tấn công quy mô lớn nhằm vào sàn giao dịch Bitget, nhưng động thái này chỉ ngăn chặn được một phần rất nhỏ trong tổng số tài sản bị đánh cắp. Dữ liệu blockchain cho thấy Circle đã đưa địa chỉ được gắn nhãn “Bitget Exploiter 8” trên Etherscan vào danh sách đen lúc 05:00 UTC ngày thứ Sáu, thông qua chức năng đóng băng tích hợp sẵn trong hợp đồng token USDC.
Khoảng bảy giờ sau, Tether thực hiện động thái tương tự khi một bên ký xác nhận giao dịch trên ví đa chữ ký của công ty để bổ sung cùng địa chỉ này vào danh sách đen của USDT. Tổng cộng, các biện pháp trên đã phong tỏa khoảng 99.990 USDC và 218.023 USDT, tương đương khoảng 318.000 USD.
Giới hạn của cơ chế đóng băng và quy mô thiệt hại
Ví bị đưa vào danh sách đen còn nắm giữ khoảng 170 ETH, nhưng phần tài sản này hoàn toàn không bị ảnh hưởng bởi các lệnh phong tỏa, cho thấy một giới hạn cốt lõi trong cơ chế kiểm soát của các tổ chức phát hành stablecoin: họ chỉ có thể đưa token do chính mình phát hành vào danh sách đen ở cấp hợp đồng thông minh, trong khi không ai có thẩm quyền đóng băng chính Ethereum.
Khoảng trống này lý giải vì sao số tài sản bị phong tỏa lại nhỏ đến vậy so với quy mô vụ việc. Kẻ tấn công dường như đã chạy đua với thời gian, gom các token bị đánh cắp vào những ví mới rồi nhanh chóng hoán đổi stablecoin sang ETH chỉ trong vòng vài phút, trước khi Circle và Tether kịp can thiệp. Theo các công cụ theo dõi blockchain, những địa chỉ khác liên quan tới kẻ khai thác lỗ hổng hiện vẫn đang nắm giữ hơn 63.000 ETH, khối tài sản mà không tổ chức phát hành nào có thẩm quyền phong tỏa.
Vụ việc này chỉ là một phần nhỏ trong bức tranh tổng thể của một trong những vụ xâm nhập sàn giao dịch lớn nhất năm, khi vụ hack Bitget được ước tính ban đầu đã gây thất thoát lên tới 387 triệu USD, với một số nhà phân tích nghi ngờ Lazarus Group của Triều Tiên đứng sau vụ tấn công.
Giám đốc điều hành Bitget, bà Gracy Chen, cho biết những kẻ tấn công đã xâm nhập một hệ thống phía sau thuộc hạ tầng ví của sàn giao dịch, giả mạo dữ liệu giao dịch để kích hoạt các lệnh chuyển tiền trái phép, đồng thời loại trừ khả năng khóa riêng tư bị xâm phạm. Sàn giao dịch cho biết quỹ bảo vệ người dùng, hiện nắm giữ hơn 464 triệu USD, sẽ được sử dụng để bù đắp thiệt hại cho các nạn nhân.
Dù tốc độ đưa địa chỉ vào danh sách đen lần này được đánh giá là nhanh hơn so với một số sự cố tương tự trước đây, vụ việc một lần nữa làm dấy lên cuộc tranh luận kéo dài về mức độ kiểm soát tập trung mà các tổ chức phát hành có thể áp đặt lên những tài sản vốn được quảng bá là vận hành theo mô hình không cần cấp phép.