


WaterPlum lây nhiễm 30.000 thiết bị tại hơn 100 quốc gia, đánh cắp từ hơn 7.000 ví tài sản mã hóa bằng thủ đoạn tuyển dụng giả mạo.
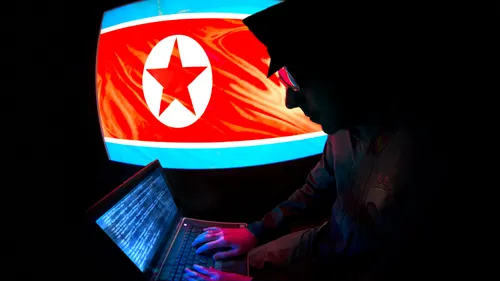
Nhóm tin tặc Triều Tiên WaterPlum đã đánh cắp ít nhất 10,7 triệu USD bằng cách giả danh nhà tuyển dụng của các công ty tài sản mã hóa và AI hợp pháp, sau đó sử dụng mã độc để tấn công những người tìm việc không hề nghi ngờ.
Theo một cảnh báo chung từ Nhật Bản, Đức, Australia và Mỹ, nhóm này, còn được biết đến với tên Contagious Interview, nhắm mục tiêu vào các nhà phát triển phần mềm và chuyên gia công nghệ thông tin trên toàn thế giới, trong đó những nhà tuyển dụng giả mạo cũng giả danh các công ty token không thể thay thế và lợi dụng các dịch vụ tuyển dụng. Các cơ quan chức năng cho biết mục tiêu chính là những nhà thiết kế web, kỹ sư và chuyên gia hoạt động trong lĩnh vực tài sản mã hóa, blockchain và công nghệ Web3.
Cảnh báo cũng liên hệ WaterPlum với chiến dịch rộng hơn của Triều Tiên nhằm đưa nhân sự công nghệ thông tin vào làm việc tại các công ty nước ngoài, khi các cơ quan chức năng Nhật Bản và Mỹ đánh giá rằng các thành viên WaterPlum và một số lao động công nghệ thông tin Triều Tiên hoạt động dưới sự quản lý của Cục Công nghiệp Đạn dược Triều Tiên.
Theo cảnh báo, WaterPlum dụ dỗ người tìm việc thông qua các nền tảng mạng xã hội, nền tảng tuyển dụng trực tuyến, nền tảng việc làm ngắn hạn hoặc các chợ việc làm tự do, hướng dẫn nạn nhân tải xuống và thực thi các tệp độc hại được ngụy trang dưới dạng bài kiểm tra lập trình hoặc bản sửa lỗi cho sự cố hội nghị truyền hình.
Sau khi giành được quyền truy cập cửa hậu vào máy tính của nạn nhân, các tác nhân tấn công sử dụng trojan truy cập từ xa và mã độc đánh cắp thông tin để lấy cắp dữ liệu nhạy cảm và tài sản mã hóa, đồng thời các trường hợp lây nhiễm thành công cũng tạo cơ hội để xâm nhập vào những tổ chức đang sử dụng các nhà phát triển bị tấn công mà không hề hay biết.
WaterPlum đã lây nhiễm ít nhất 30.000 thiết bị tại hơn 100 quốc gia, đồng thời lấy cắp tiền hoặc thông tin đăng nhập tài khoản từ hơn 7.000 ví tài sản mã hóa trong khoảng thời gian từ tháng 12/2025 đến tháng 7/2026.
Rủi ro vượt xa thiệt hại tài chính trực tiếp
Tuy nhiên, thiệt hại có thể vượt xa số tài sản mã hóa bị đánh cắp. Theo cảnh báo, các giấy tờ nhận dạng bị đánh cắp có thể cho phép lao động công nghệ thông tin Triều Tiên giả danh nạn nhân để kiếm thu nhập, trong khi thông tin nhạy cảm cũng có thể bị sử dụng cho mục đích tống tiền.
Cảnh báo mô tả một trường hợp trong đó một người bị nghi là lao động công nghệ thông tin Triều Tiên đã ứng tuyển vào vị trí kỹ sư tại một sàn giao dịch tài sản mã hóa của Nhật Bản bằng hồ sơ xin việc giả mạo, nhưng sàn giao dịch đã từ chối ứng viên sau khi phát hiện các điểm bất nhất trong quá trình phỏng vấn, trong đó có việc người này không thể giải thích chi tiết các kỹ năng được liệt kê trong hồ sơ.
Một trường hợp gần đây hơn xảy ra vào tháng 7, khi Consensys được cho là đã vô tình thuê một nhà phát triển có liên hệ với Triều Tiên làm tư vấn, dù công ty cho biết đã chấm dứt quyền truy cập của người này sau khi phát hiện mối đe dọa và cuộc điều tra sau đó không phát hiện hành vi đánh cắp tài sản hoặc dữ liệu.
Chiến dịch được báo cáo là ví dụ mới nhất cho thấy Triều Tiên tiếp tục sử dụng hoạt động đánh cắp tài sản mã hóa để huy động nguồn tài chính, bất chấp nhiều năm cảnh báo và các biện pháp thực thi. Cục Điều tra Liên bang Mỹ từng quy trách nhiệm cho Triều Tiên về vụ đánh cắp 1,5 tỷ USD từ Bybit vào tháng 2/2025, trong khi các cơ quan chức năng Mỹ đã cảnh báo về lực lượng lao động công nghệ thông tin hoạt động bí mật của nước này ít nhất từ năm 2018.