

Thị trường tài sản mã hoá đang ghi nhận những vụ tổn thất có quy mô chưa từng có, trong khi năng lực bảo hiểm lớn nhất được công bố cho một doanh nghiệp mới dừng ở mức vài trăm triệu USD. Vụ tấn công sàn Binance tháng 10/2026, với khoảng 6,3 tỷ USD bị chiếm đoạt, cho thấy khoảng cách này rõ rệt hơn bao giờ hết. Bài viết phân tích thực tiễn và chính sách quản lý, phát triển bảo hiểm cho thị trường tài sản mã hoá tại Liên minh châu Âu, Hồng Kông, Nhật Bản, Dubai, Mỹ và Anh, qua đó nhận diện bốn nhóm công cụ chính sách đang được áp dụng cùng những khoảng trống còn tồn tại. Hiện tại, Việt Nam mới thí điểm thị trường tài sản mã hoá và chưa hình thành thị trường bảo hiểm tương ứng, hoạt động bảo hiểm trong lĩnh vực chứng khoán được sử dụng làm điểm tham chiếu.
Rủi ro và nhu cầu bảo hiểm của thị trường tài sản mã hoá
Quy mô tổn thất và mức độ tập trung rủi ro
Tài sản mã hoá là tài sản số được ghi nhận và chuyển giao trên chuỗi khối, và quyền định đoạt tài sản nằm ở khoá riêng, một chuỗi mật mã mà ai nắm được thì có thể chuyển tài sản đi. Do đó, rủi ro trọng yếu của thị trường là tổn thất tài sản lưu ký, và rủi ro này tập trung ngày càng rõ vào các nền tảng tập trung, tức các sàn giao dịch giữ tài sản thay cho khách hàng trong ví nóng kết nối Internet hoặc ví lạnh lưu khoá riêng ngoại tuyến. Theo Chainalysis, công ty phân tích dữ liệu chuỗi khối, giá trị tài sản mã hoá bị đánh cắp từ tháng 1 đến đầu tháng 12/2025 vượt 3,4 tỷ USD, trong đó riêng vụ Bybit chiếm khoảng 44% và ba vụ lớn nhất chiếm 69% tổn thất của các nhà cung cấp dịch vụ. Đáng chú ý, các nền tảng tập trung chiếm 88% giá trị bị đánh cắp trong quý I/2025 do các vụ xâm phạm khoá riêng. Số liệu của công ty an ninh chuỗi khối SlowMist cũng cho kết quả tương tự với 22 sự cố tại sàn tập trung gây tổn thất 1,809 tỷ USD trên tổng số 2,935 tỷ USD năm 2025.
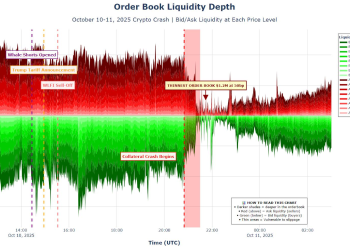
Xu hướng tập trung rủi ro vào nền tảng tập trung tiếp tục được khẳng định bởi vụ tấn công Binance ngày 29/10/2026. Theo công ty phân tích chuỗi khối TRM Labs, khoảng 6,36 tỷ USD đã bị chuyển khỏi các ví của Binance trên mười chuỗi khối, phần lớn chỉ trong khoảng 20 phút, với dấu hiệu hạ tầng ký giao dịch của ví nóng bị xâm phạm. Như vậy, một sự kiện đơn lẻ đã lớn gấp khoảng 1,9 lần tổng giá trị bị đánh cắp của cả năm 2025 theo số liệu Chainalysis (tính toán).
Các chủ thể tham gia chuỗi chuyển giao rủi ro
Các chủ thể trong chuỗi chuyển giao rủi ro mang tên gọi khác nhau tùy khu vực pháp lý. Liên minh châu Âu (EU) gọi doanh nghiệp được cấp phép là nhà cung cấp dịch vụ tài sản mã hoá (CASP), Hồng Kông gọi các sàn được cấp phép là nền tảng giao dịch tài sản ảo (VATP), còn Dubai dùng thuật ngữ nhà cung cấp dịch vụ tài sản ảo (VASP). Ở phía nhận rủi ro, phần lớn năng lực bảo hiểm đến từ các syndicate, tức các nhóm nhận bảo hiểm độc lập hoạt động trong thị trường Lloyd’s tại London. Bảng dưới đây định danh các chủ thể chính.
| Nhóm chủ thể | Chủ thể tiêu biểu | Vai trò |
|---|---|---|
| Nhà cung cấp dịch vụ | CASP tại EU (321 đơn vị được cấp phép tính đến 31/7/2026); VATP tại Hồng Kông; VASP tại Dubai | Phát sinh rủi ro lưu ký, vận hành |
| Tổ chức lưu ký cho nhà đầu tư tổ chức | Coinbase Custody, Anchorage, là các đơn vị lưu ký cho quỹ hoán đổi danh mục bitcoin | Chịu trách nhiệm theo hợp đồng với quỹ |
| Nhà bảo hiểm | Các syndicate tại Lloyd’s liên quan đến Arch, Atrium, Beazley, Canopius; các tập đoàn AIG, AXA, Chubb | Nhận rủi ro trộm cắp, rủi ro trách nhiệm |
| Môi giới, đơn vị thu xếp | Công ty môi giới bảo hiểm Marsh (cơ sở bảo hiểm 825 triệu USD); Coincover (bảo hiểm ví cá nhân) | Gom năng lực của nhiều nhà bảo hiểm theo từng tầng |
| Cơ chế tương hỗ phi tập trung | Nexus Mutual | Bảo vệ rủi ro tài chính phi tập trung trên cơ sở tùy nghi |
| Cơ quan quản lý | Cơ quan Chứng khoán và Thị trường châu Âu (ESMA) và cơ quan quốc gia EU; Ủy ban Chứng khoán và Hợp đồng tương lai Hồng Kông (SFC); Cơ quan quản lý tài sản ảo Dubai (VARA); Cơ quan Dịch vụ tài chính Nhật Bản (FSA); Sở Dịch vụ tài chính New York (NYDFS); Cơ quan Quản lý hành vi tài chính Anh (FCA) | Đặt yêu cầu bảo hiểm hoặc bồi hoàn |
Quá trình cấp phép theo MiCA, bộ quy định chung về thị trường tài sản mã hoá của EU, cho thấy hiệu ứng sàng lọc mạnh. TRM Labs ước tính trước MiCA có khoảng 1.100 đến 1.300 nhà cung cấp dịch vụ thực sự hoạt động tại EU, trong khi đến ngày 15/4/2025 mới có 17 CASP được cấp phép. Ngoài ra, tính đến tháng 4/2026 chỉ 14 đơn vị được phép vận hành nền tảng giao dịch, nghĩa là yêu cầu biên an toàn vốn hoặc bảo hiểm áp dụng cho một tập hợp chủ thể ngày càng tập trung.
Chính sách quản lý bảo hiểm tài sản mã hoá
Chuẩn mực quốc tế và mô hình theo khu vực
Ở cấp độ chuẩn mực quốc tế, Tổ chức Quốc tế các Ủy ban Chứng khoán (IOSCO) đã ban hành 18 khuyến nghị về thị trường tài sản mã hoá vào tháng 11/2023, trong đó nhóm khuyến nghị từ 12 đến 16 yêu cầu tách biệt hoặc giữ tài sản khách hàng theo cơ chế tín thác và công bố rõ cách thức lưu ký. Tuy nhiên, bộ khuyến nghị không đặt ngưỡng ví nóng, ví lạnh hay mức bảo hiểm cụ thể, vì vậy mỗi khu vực pháp lý tự lựa chọn công cụ. Kết quả rà soát của IOSCO công bố tháng 10/2025 trên 20 khu vực pháp lý cho thấy 12 khu vực đã áp dụng khuyến nghị về bảo vệ tài sản khách hàng, bao gồm quy định trách nhiệm bồi thường khi mất tài sản.
Về cơ sở pháp lý, mức độ bắt buộc khác nhau rõ rệt giữa các khu vực. Tại EU, MiCA áp dụng cho CASP từ ngày 30/12/2024 và kết thúc thời kỳ chuyển tiếp ngày 01/7/2026. Cùng với EU, Hồng Kông theo Hướng dẫn dành cho VATP của SFC và bang New York theo quy định 23 NYCRR Part 200, thường gọi là BitLicense, đều bắt buộc bảo hiểm hoặc nguồn tài chính tương đương. Dubai, thông qua bộ quy tắc doanh nghiệp (Company Rulebook) của VARA Trong khi đó, Nhật Bản chuyển giao dịch tài sản mã hoá sang Luật Công cụ tài chính và Giao dịch (FIEA) theo Luật số 64 năm 2026 kèm theo quỹ dự phòng giao dịch, còn Anh (áp dụng từ 25/10/2027) và liên bang Mỹ tập trung vào việc loại trừ tài sản mã hoá khỏi các cơ chế bảo đảm công.
Thiết kế yêu cầu bảo hiểm và bồi hoàn
Về thiết kế, MiCA đặt ngưỡng an toàn ở mức tương đối thấp so với quy mô rủi ro thực tế. Ngưỡng vốn tối thiểu là 50.000 EUR cho nhóm dịch vụ loại 1, 125.000 EUR cho nhóm loại 2 (bao gồm lưu ký) và 150.000 EUR cho nhóm loại 3 (bao gồm vận hành nền tảng giao dịch), hoặc một phần tư chi phí cố định năm trước nếu cao hơn. Bởi vậy, biên an toàn này chủ yếu bảo đảm năng lực vận hành và thanh lý có trật tự, chứ không nhằm bù đắp tổn thất của một vụ tấn công quy mô lớn.
Trái lại, Hồng Kông thiết kế yêu cầu bồi hoàn gắn trực tiếp với giá trị tài sản khách hàng. Với tỷ lệ bắt buộc 98% tài sản ở ví lạnh và mức bảo đảm 50% cho ví lạnh, 100% cho ví nóng, một nền tảng lưu ký 100 triệu USD tài sản khách hàng phải có cơ chế bồi hoàn tối thiểu 51 triệu USD, tức khoảng 51% tổng tài sản (tính toán từ các tỷ lệ của SFC). Đây là mức yêu cầu cao nhất trong phạm vi bài viết, và cũng là lý do SFC trong lộ trình ASPIRe dự kiến cho phép doanh nghiệp linh hoạt hơn trong thiết kế cơ chế bồi hoàn.
Đối với nhà đầu tư tổ chức, khoảng trống nằm ở giới hạn trách nhiệm theo hợp đồng lưu ký. Bản cáo bạch của iShares Bitcoin Trust, một quỹ hoán đổi danh mục (ETF) đầu tư vào bitcoin, nêu rõ quỹ và đơn vị bảo trợ không mua bảo hiểm cho bitcoin của quỹ, đồng thời trách nhiệm của tổ chức lưu ký bị giới hạn theo hợp đồng và có thể không đủ bù đắp tổn thất ngay cả khi lỗi thuộc về tổ chức lưu ký. Ngược lại, khoản 8 Điều 75 MiCA buộc tổ chức lưu ký chịu trách nhiệm với khách hàng tới giá trị thị trường của tài sản bị mất khi sự cố thuộc về tổ chức đó, qua đó chuyển một phần rủi ro từ hợp đồng sang quy định pháp luật.
Công bố thông tin và kiểm soát quảng bá
Cơ chế giám sát quốc tế đặt trọng tâm vào nghĩa vụ công bố thông tin về bảo hiểm, nhằm ngăn người dùng hiểu sai mức độ được bảo vệ. MiCA yêu cầu hợp đồng bảo hiểm dùng làm biên an toàn phải được công bố trên trang thông tin điện tử của CASP. Ở Mỹ, quy định của Tổng công ty Bảo hiểm tiền gửi liên bang (FDIC) sửa đổi năm 2024 xếp tài sản mã hoá vào nhóm sản phẩm phi tiền gửi và coi việc gợi ý sai về bảo hiểm tiền gửi là hành vi vi phạm, đồng thời Cơ quan Quản lý ngành tài chính Mỹ (FINRA), tổ chức tự quản giám sát các công ty môi giới, yêu cầu công ty môi giới tuyên bố rõ SIPC không bảo vệ tài sản mã hoá không phải chứng khoán.
Yêu cầu vốn đối với nhà bảo hiểm
Ở chiều ngược lại, yêu cầu vốn đối với nhà bảo hiểm nắm giữ tài sản mã hoá được thiết kế theo hướng hạn chế. Cơ quan Bảo hiểm và Hưu trí nghề nghiệp châu Âu (EIOPA) đề xuất mức 100% cho mọi tài sản mã hoá trong Solvency II, bộ quy định an toàn vốn của ngành bảo hiểm EU, nghĩa là nhà bảo hiểm phải giữ lượng vốn bằng toàn bộ giá trị tài sản mã hoá nắm giữ, và tại thời điểm tham vấn, tài sản mã hoá của ngành bảo hiểm EU chỉ khoảng 655 triệu EUR, tương đương 0,0068% danh mục 9.632 tỷ EUR. Tương tự, Hiệp hội các Ủy viên quản lý bảo hiểm Mỹ (NAIC) xếp tài sản mã hoá nắm giữ trực tiếp vào nhóm tài sản không được thừa nhận khi đánh giá khả năng thanh toán. Hệ quả là nhà bảo hiểm có thể nhận rủi ro tài sản mã hoá trên bảng cân đối của khách hàng nhưng hầu như không nắm giữ chúng trên bảng cân đối của chính mình.
Thực tiễn thị trường bảo hiểm tài sản mã hoá
Công cụ chuyển giao rủi ro
Các khu vực pháp lý đều chấp nhận một danh mục công cụ thay thế lẫn nhau, do đó bảo hiểm thương mại chỉ là một lựa chọn trong số nhiều nguồn tài chính bồi hoàn. Bảng dưới đây phân loại các công cụ theo bản chất pháp lý và mức độ được thừa nhận.
| Công cụ | Bản chất | Được thừa nhận tại |
|---|---|---|
| Bảo hiểm thương mại | ||
| Bảo hiểm trách nhiệm nghề nghiệp | Bảo hiểm thương mại do bên thứ ba cấp, chi trả thiệt hại do sai sót gây ra cho khách hàng | EU; Dubai bắt buộc |
| Bảo hiểm tội phạm cho ví nóng | Bảo hiểm thương mại, chi trả tổn thất do trộm cắp, gian lận nội bộ hoặc xâm nhập trái phép | Dubai bắt buộc; Hồng Kông (một hình thức bồi hoàn) |
| Bảo hiểm tài sản đặc biệt (specie) cho ví lạnh | Bảo hiểm thương mại vốn dùng cho vàng thỏi, tiền mặt trong kho, nay áp dụng cho tài sản mã hoá lưu giữ ngoại tuyến | Hồng Kông (một hình thức bồi hoàn); thực tiễn thị trường |
| Vốn, quỹ và bảo lãnh | ||
| Vốn cấp 1 từ cổ phần phổ thông (CET1) | Loại vốn có chất lượng cao nhất theo chuẩn ngân hàng, đóng vai trò tự bảo hiểm | EU (MiCA, Điều 67) |
| Quỹ hoặc tài sản mã hoá giữ theo cơ chế tín thác | Tự bảo hiểm, tài sản được tách riêng và chỉ dùng để bồi hoàn | Hồng Kông |
| Bảo lãnh ngân hàng | Ngân hàng cam kết chi trả thay doanh nghiệp | Hồng Kông; EU (bảo lãnh tương đương) |
| Trái phiếu bảo lãnh (surety bond) hoặc tài khoản tín thác | Bên bảo lãnh cam kết chi trả cho khách hàng khi doanh nghiệp vi phạm nghĩa vụ | New York |
| Quỹ dự phòng giao dịch theo khối lượng | Dự phòng bắt buộc trích lập theo quy mô giao dịch | Nhật Bản (Luật số 64 năm 2026) |
| Cơ chế tự nguyện, không có cơ sở pháp lý riêng | ||
| Quỹ bảo vệ người dùng do sàn tự lập | Tự bảo hiểm, không phát sinh nghĩa vụ pháp lý với người dùng | Không có cơ sở pháp lý riêng |
| Cơ chế tương hỗ tùy nghi | Quỹ chung mà việc chi trả do hội đồng thành viên quyết định, không phải bảo hiểm | Không có cơ sở pháp lý riêng |
Năng lực thị trường bảo hiểm
Năng lực của thị trường bảo hiểm thấp hơn đáng kể so với quy mô tổn thất có thể xảy ra. Cơ sở bảo hiểm lớn nhất đã công bố do công ty môi giới bảo hiểm Marsh thu xếp có năng lực 825 triệu USD, trong khi tổn thất riêng vụ Bybit khoảng 1,5 tỷ USD, tức gấp khoảng 1,8 lần năng lực đó (tính toán). Bên cạnh đó, hợp đồng bảo hiểm tội phạm của Coinbase Global có hạn mức tối đa 320 triệu USD và được dùng chung cho toàn bộ khách hàng của tập đoàn. Về phía người dùng, tổ chức xếp hạng tín nhiệm AM Best ghi nhận chỉ khoảng 11% người nắm giữ tài sản mã hoá có bảo hiểm, còn FCA giả định tổn thất lưu ký bình quân năm khoảng 0,7% giá trị thị trường trong phân tích chi phí lợi ích.
Tổn thất của các sự kiện lớn so với cơ sở bảo hiểm lớn nhất đã công bố
Khoảng cách này còn lớn hơn nhiều khi đặt cạnh vụ Binance năm 2026. Với giá trị bị ảnh hưởng khoảng 6,3 tỷ USD theo công bố của Binance, tổn thất gấp khoảng 7,6 lần cơ sở bảo hiểm lớn nhất đã công bố (tính toán), do đó không một cấu trúc bảo hiểm theo tầng nào hiện có trên thị trường có thể hấp thụ trọn vẹn sự kiện này.
Sản phẩm hướng tới người dùng và nhà đầu tư
Đối với nhà đầu tư cá nhân, rủi ro đang dịch chuyển từ sàn giao dịch sang ví cá nhân và hành vi lừa đảo. Theo Chainalysis, giá trị bị đánh cắp từ cá nhân năm 2025 là 713 triệu USD, giảm so với 1,5 tỷ USD năm 2024 nhưng phân tán trên nhiều nạn nhân hơn. Trong khi đó, các sản phẩm bảo hiểm cá nhân như bảo hiểm ví do Coincover thu xếp tại Lloyd’s còn có quy mô nhỏ, và phần lớn cơ chế bảo vệ mà người dùng tiếp cận là quỹ tự lập của sàn hoặc cơ chế tương hỗ tùy nghi, vốn không tạo ra quyền đòi bồi thường theo pháp luật.
Tình huống điển hình
Năm tình huống dưới đây có điểm chung là nguồn bù đắp tổn thất cho khách hàng đến từ vốn của doanh nghiệp, vốn của công ty mẹ, quỹ tự lập hoặc vay ngắn hạn, trong khi các nguồn đã tra cứu không ghi nhận khoản bồi thường bảo hiểm thương mại đáng kể nào. Bảng tóm tắt sau đây so sánh các tình huống theo cùng tiêu chí.
| Tình huống | Thời điểm | Tổn thất | Nguồn bù đắp | Kết cục |
|---|---|---|---|---|
| Coincheck (Nhật Bản) | 26/01/2018 | 523 triệu NEM, khoảng 58 tỷ JPY | Vốn tự có, khoảng 46,3 tỷ JPY cho khoảng 260.000 khách hàng | Bồi hoàn đủ Hoàn tất tháng 3/2018 |
| DMM Bitcoin (Nhật Bản) | 5/2024 | 4.502,9 BTC, khoảng 48,2 tỷ JPY | Huy động khoảng 55 tỷ JPY từ vay và tăng vốn | Ngừng hoạt động Chuyển giao tài khoản cho SBI VC Trade |
| Bybit (Dubai) | 21/02/2025 | Khoảng 1,5 tỷ USD ETH từ ví lạnh | Vay bắc cầu từ đối tác và vốn tự có | Khôi phục Dự trữ 1:1 trong 72 giờ |
| Coinbase (Mỹ) | 5/2025 | Rò rỉ dữ liệu, dẫn tới lừa đảo người dùng | Bồi hoàn tự nguyện, chi phí ước tính 180 đến 400 triệu USD | Hoạt động bình thường |
| Binance (Toàn cầu) | 29/10/2026 | Khoảng 6,3 tỷ USD trên mười chuỗi khối, chủ yếu từ ví nóng | Quỹ SAFU, quỹ bảo hiểm hợp đồng tương lai, dự trữ bitcoin và ngân quỹ doanh nghiệp | Đang xử lý Bù đắp 90% sau hai ngày, dự kiến mở lại rút tiền từ 01/11/2026 |
Coincheck (2018)
Sự cố tại Coincheck là trường hợp điển hình đầu tiên của mô hình tự bảo hiểm bằng vốn chủ sở hữu. Ngày 26/01/2018, 523 triệu đơn vị tài sản mã hoá NEM, tương đương khoảng 58 tỷ JPY, bị chuyển trái phép khỏi ví nóng của sàn. Hai ngày sau, doanh nghiệp cam kết sử dụng vốn tự có để bồi hoàn khoảng 46,3 tỷ JPY cho khoảng 260.000 khách hàng theo tỷ giá 88,549 JPY mỗi NEM, và hoàn tất việc chi trả vào tháng 3/2018. Tuy nhiên, năng lực bồi hoàn trong trường hợp này phụ thuộc vào lợi nhuận tích lũy của doanh nghiệp, do đó khó trở thành chuẩn mực cho các nền tảng có quy mô nhỏ hơn.
DMM Bitcoin (2024)
Sự cố tại DMM Bitcoin cho thấy việc tuân thủ yêu cầu lưu trữ ví lạnh chưa đủ để giới hạn tổn thất trong phạm vi chịu đựng của doanh nghiệp. Tháng 5/2024, sàn bị chiếm đoạt 4.502,9 BTC, tương đương khoảng 48,2 tỷ JPY. Để bảo toàn tài sản khách hàng, doanh nghiệp đã huy động khoảng 55 tỷ JPY thông qua khoản vay 5 tỷ JPY ngày 03/6, đợt tăng vốn 48 tỷ JPY ngày 07/6 và khoản vay thứ cấp 2 tỷ JPY ngày 10/6/2024. Mặc dù vậy, DMM Bitcoin vẫn phải chuyển giao toàn bộ tài khoản và tài sản khách hàng cho SBI VC Trade rồi chấm dứt hoạt động. Sự cố này là cơ sở trực tiếp để FSA đề xuất cơ chế quỹ dự phòng trách nhiệm áp dụng cả với tài sản lưu ký ở ví lạnh, đồng thời cho phép bảo hiểm thay thế một phần quỹ này.
Bybit (2025)
Sự cố tại Bybit là tổn thất lớn nhất của ngành cho đến năm 2025 và vượt xa năng lực bảo hiểm đã được công bố. Ngày 21/02/2025, khoảng 401.000 ETH, tức đơn vị tài sản mã hoá của mạng Ethereum, trị giá hơn 1,5 tỷ USD bị chiếm đoạt trong quá trình luân chuyển tài sản giữa các ví của sàn, vào thời điểm sàn quản lý khoảng 20 tỷ USD tài sản khách hàng. Ngay trong ngày, doanh nghiệp đã thu xếp khoản vay bắc cầu, tức khoản vay ngắn hạn nhằm bù đắp thanh khoản tạm thời, tương đương khoảng 80% lượng ETH bị mất, và công bố khôi phục dự trữ theo tỷ lệ 1:1 trong vòng 72 giờ dù lượng tài sản bị rút ra vượt 5,5 tỷ USD. Theo đánh giá của tác giả, khả năng hấp thụ cú sốc của Bybit xuất phát từ quy mô bảng cân đối và quan hệ thanh khoản với các đối tác, chứ không từ một cơ chế chuyển giao rủi ro mang tính pháp định.
Coinbase (2025)
Sự cố tại Coinbase phản ánh khoảng trống giữa bảo hiểm cấp nền tảng và tổn thất phát sinh ở phía người dùng. Các đối tượng tội phạm đã mua chuộc nhân viên hỗ trợ khách hàng thuê ngoài để thu thập dữ liệu của 69.461 khách hàng, sau đó yêu cầu khoản tiền chuộc 20 triệu USD nhưng bị doanh nghiệp từ chối. Dữ liệu rò rỉ được sử dụng để dẫn dụ người dùng tự chuyển tài sản, nên các tổn thất này thuộc nhóm bị loại trừ trong hợp đồng bảo hiểm tội phạm của Coinbase, vốn không bảo hiểm truy cập trái phép phát sinh từ việc lộ thông tin xác thực. Do đó, doanh nghiệp phải thực hiện bồi hoàn tự nguyện, với chi phí khắc phục và bồi hoàn ước tính từ 180 đến 400 triệu USD theo báo cáo gửi Ủy ban Chứng khoán và Giao dịch Mỹ (SEC).
Binance (10/2026)
Sự cố tại Binance là tổn thất lớn nhất từng được ghi nhận, gấp khoảng bốn lần sự cố Bybit, và vẫn đang trong quá trình điều tra tại thời điểm viết bài. Tối ngày 29/10/2026, khoảng 6,36 tỷ USD bị chuyển khỏi các ví của sàn trên mười chuỗi khối, trong đó có Ethereum, Bitcoin, Tron, XRP Ledger và Solana. Kết quả điều tra ban đầu xác định điểm xâm nhập là máy tính xách tay bị chiếm quyền điều khiển của một kỹ sư, qua đó đối tượng tấn công thực hiện được các lệnh rút tài sản, và sàn đã tạm dừng toàn bộ hoạt động nạp, rút ngay sau đó. Ngày 31/10/2026, Cục Điều tra Liên bang Mỹ (FBI) xác nhận nhóm TraderTraitor có liên hệ với Triều Tiên đứng sau vụ việc.
Phương thức xử lý tổn thất của Binance cho thấy vai trò của quỹ tự lập khi quy mô thiệt hại vượt xa năng lực của thị trường bảo hiểm thương mại. Ngày 31/10/2026, sàn công bố đã bù đắp 90% tổn thất, phần còn lại là các token có thanh khoản thấp, bằng nguồn từ Quỹ bảo vệ người dùng SAFU, quỹ bảo hiểm hợp đồng tương lai, dự trữ bitcoin và ngân quỹ doanh nghiệp. Cần lưu ý rằng quỹ bảo hiểm hợp đồng tương lai là quỹ do sàn tự lập để xử lý thua lỗ khi thanh lý vị thế đòn bẩy, không phải hợp đồng bảo hiểm do bên thứ ba cung cấp.
Đối chiếu với khung phân tích, sự cố này đặt ra hai vấn đề chính sách. Thứ nhất, khả năng bù đắp gần như toàn bộ tổn thất trong hai ngày gắn liền với quy mô bảng cân đối của sàn giao dịch lớn nhất thế giới, điều mà các nền tảng nhỏ hơn khó có thể lặp lại, như mối lo ngại của giới phê bình được NPR dẫn lại. Thứ hai, cả biên an toàn vốn theo mức cố định của MiCA lẫn cơ chế bồi hoàn theo tỷ lệ tài sản của Hồng Kông đều được thiết kế cho tổn thất ở quy mô nhỏ hơn nhiều so với rủi ro đuôi thực tế. Do sự cố mới xảy ra, các số liệu nêu trên có thể được điều chỉnh khi có kết quả điều tra chính thức.
Chính sách phát triển thị trường bảo hiểm tài sản mã hoá
Các nhóm công cụ chính sách đang được áp dụng
Thực tiễn tại các khu vực pháp lý cho thấy bốn nhóm công cụ chính sách đang được sử dụng đồng thời nhằm quản lý và phát triển thị trường bảo hiểm tài sản mã hoá.
Nhóm 1
Tạo lập cầu bảo hiểm bắt buộc
Điển hình là Dubai, nơi VARA yêu cầu mọi nhà cung cấp dịch vụ duy trì bảo hiểm trách nhiệm nghề nghiệp, bảo hiểm trách nhiệm người quản lý doanh nghiệp (D&O) và bảo hiểm tội phạm cho tài sản ở ví nóng. Cách tiếp cận này bảo đảm thị trường bảo hiểm có nhu cầu ổn định, đồng thời vẫn trao cho cơ quan quản lý thẩm quyền miễn giảm khi doanh nghiệp chứng minh được không thể đáp ứng.
Nhóm 2
Cho phép bảo hiểm thay thế vốn hoặc quỹ dự phòng
MiCA cho phép CASP sử dụng hợp đồng bảo hiểm thay cho một phần hoặc toàn bộ biên an toàn vốn, trong khi FSA từng đề xuất tính bảo hiểm vào quỹ dự phòng trách nhiệm của sàn giao dịch. Qua đó, nhà bảo hiểm có thêm sản phẩm gắn với nghĩa vụ pháp lý, còn doanh nghiệp có thêm phương án tối ưu chi phí vốn.
Nhóm 3
Chuẩn hoá điều kiện hợp đồng
MiCA quy định hợp đồng phải có thời hạn ban đầu tối thiểu một năm, thời hạn báo trước khi chấm dứt ít nhất 90 ngày, do bên thứ ba được cấp phép cung cấp và bao trùm bảy nhóm rủi ro xác định, qua đó hạn chế tình trạng mua bảo hiểm mang tính hình thức. Trong khi đó, Hồng Kông gắn mức bảo đảm với tỷ lệ tài sản ở ví nóng và ví lạnh, song theo lộ trình ASPIRe công bố tháng 2/2025, SFC định hướng chuyển dần sang tiêu chuẩn dựa trên kết quả và cho phép doanh nghiệp tự thiết kế cơ chế bồi hoàn phù hợp với thông lệ quốc tế.
Nhóm 4
Minh bạch thông tin và kiểm soát quảng bá
Yêu cầu công bố hợp đồng bảo hiểm trên trang thông tin điện tử theo MiCA, cùng với quy định của FDIC nghiêm cấm việc gợi ý sai lệch về bảo hiểm tiền gửi, giúp người dùng phân biệt bảo hiểm thực chất với các quỹ tự lập của sàn. Đây là điều kiện tiên quyết để thị trường bảo hiểm tài sản mã hoá phát triển trên nền tảng niềm tin, bởi khi hai loại cơ chế này không được phân định rõ, nhu cầu bảo hiểm thực chất khó có thể hình thành.
Song song với bốn nhóm công cụ trên, chính sách vốn đối với nhà bảo hiểm lại vận hành theo hướng hạn chế, thể hiện qua đề xuất mức 100% của EIOPA và việc NAIC không thừa nhận tài sản mã hoá khi đánh giá khả năng thanh toán. Như vậy, cơ quan quản lý khuyến khích nhà bảo hiểm cung cấp bảo hiểm cho rủi ro tài sản mã hoá của khách hàng, nhưng không khuyến khích nắm giữ loại tài sản này trên bảng cân đối của chính mình.
Khoảng trống chính sách
Tổng hợp lại, có bốn khoảng trống lớn.
- Năng lực bảo hiểm đã công bố nhỏ hơn tổn thất của một sự kiện cực đoan, như vụ Bybit gấp khoảng 1,8 lần và vụ Binance gấp khoảng 7,6 lần cơ sở bảo hiểm lớn nhất.
- Các điều khoản loại trừ phổ biến khiến tổn thất do lừa đảo người dùng gần như không được bảo hiểm.
- Các khu vực pháp lý thiếu hài hòa về công cụ và mức bảo đảm, từ 51% giá trị tài sản tại Hồng Kông tới biên an toàn cố định vài trăm nghìn EUR tại EU.
- Khung pháp lý đang biến động nhanh tại Hồng Kông, Nhật Bản và Anh, nên mọi so sánh cần được cập nhật định kỳ.
Tham chiếu từ thị trường chứng khoán Việt Nam
Tại Việt Nam, thị trường tài sản mã hoá mới bước vào giai đoạn thí điểm. Nghị quyết số 05/2025/NQ-CP của Chính phủ có hiệu lực từ ngày 09/9/2025 với thời gian thí điểm 5 năm, và đến ngày 20/01/2026 Ủy ban Chứng khoán Nhà nước mới bắt đầu tiếp nhận hồ sơ cấp phép cung cấp dịch vụ tổ chức thị trường giao dịch tài sản mã hoá theo Quyết định số 96/QĐ-BTC của Bộ Tài chính. Trong bối cảnh đó, thị trường bảo hiểm dành riêng cho tài sản mã hoá chưa hình thành, nên hoạt động bảo hiểm trong lĩnh vực chứng khoán là điểm tham chiếu gần nhất.
Thị trường chứng khoán phù hợp để tham chiếu vì có cấu trúc rủi ro tương đồng với thị trường tài sản mã hoá ở ba điểm, gồm trung gian nắm giữ tài sản của khách hàng, rủi ro vận hành và an ninh mạng của hệ thống giao dịch, và trách nhiệm của người quản lý doanh nghiệp. Bảng dưới đây đối chiếu từng loại rủi ro với cơ chế đang áp dụng ở hai thị trường, các mục tiếp theo phân tích chi tiết phía thị trường chứng khoán Việt Nam.
| Loại rủi ro | Thị trường tài sản mã hoá quốc tế | Thị trường chứng khoán Việt Nam |
|---|---|---|
| Mất tài sản do trung gian lưu ký | Bảo hiểm tội phạm, bảo hiểm tài sản đặc biệt; quỹ tín thác; trách nhiệm pháp định của tổ chức lưu ký (MiCA) | Tách biệt tài sản khách hàng; lưu ký tập trung; không có quỹ bồi thường nhà đầu tư |
| Sự cố vận hành, an ninh mạng | Bảo hiểm trách nhiệm nghề nghiệp, bảo hiểm tội phạm; quỹ dự phòng giao dịch | Nghĩa vụ có hệ thống dự phòng; bảo hiểm an ninh mạng tự nguyện |
| Mất khả năng thanh toán giữa các bên | Vay bắc cầu, quỹ tự lập của sàn | Quỹ hỗ trợ thanh toán, quỹ bù trừ bắt buộc |
| Trách nhiệm người quản lý | D&O bắt buộc tại Dubai | D&O tự nguyện, cần Đại hội đồng cổ đông chấp thuận |
| Lừa đảo nhắm vào người dùng | Thường bị loại trừ; một số chương trình bồi hoàn tự nguyện | Bảo hiểm an ninh mạng cá nhân gắn với tài khoản ngân hàng |
| Bảo vệ của cơ chế công | FDIC, SIPC, FSCS không bao trùm tài sản mã hoá | Không có cơ chế tương ứng |
Quy mô, chủ thể và cơ sở pháp lý
Quy mô rủi ro cần chuyển giao trên thị trường chứng khoán Việt Nam đã tăng nhanh trong hai năm gần đây. Tính đến cuối tháng 9/2026, thị trường có hơn 14,13 triệu tài khoản giao dịch, trong đó nhà đầu tư cá nhân trong nước chiếm hơn 14,05 triệu tài khoản và số tài khoản đã tăng thêm hơn 2,26 triệu so với cuối năm 2025. Song song với đó, vốn hóa thị trường cổ phiếu trên ba sàn vượt 10,1 triệu tỷ đồng vào tháng 8/2026, tương đương 78,7% GDP ước tính năm 2025.
Chuỗi chuyển giao rủi ro trên thị trường có sự tham gia của ba nhóm chủ thể, gồm bên phát sinh rủi ro, bên nhận rủi ro và bên giám sát. Ở nhóm giám sát, Ủy ban Chứng khoán Nhà nước (UBCKNN) quản lý các tổ chức kinh doanh chứng khoán, còn Tổng công ty Lưu ký và Bù trừ chứng khoán Việt Nam (VSDC) là đơn vị đăng ký, lưu ký và thanh toán chứng khoán cho toàn thị trường. Ở nhóm nhận rủi ro, sản phẩm đáng chú ý nhất là bảo hiểm trách nhiệm người quản lý doanh nghiệp, thường gọi tắt theo tiếng Anh là D&O (Directors and Officers), tức loại bảo hiểm chi trả chi phí bào chữa và khoản bồi thường khi thành viên hội đồng quản trị hay ban điều hành bị khởi kiện vì quyết định quản lý. Bảng dưới đây định danh từng chủ thể theo vai trò.
| Chủ thể | Vai trò trong chuỗi rủi ro | Công cụ chuyển giao hiện hành | Cơ quan giám sát |
|---|---|---|---|
| Bên phát sinh rủi ro | |||
| Công ty chứng khoán | Phát sinh rủi ro vận hành, rủi ro hệ thống công nghệ, sai sót nghiệp vụ | Vốn tự có, quản trị rủi ro; bảo hiểm tự nguyện | UBCKNN |
| Công ty quản lý quỹ43 công ty tính đến 6/2026 | Phát sinh rủi ro sai sót trong quản lý tài sản ủy thác | Không có yêu cầu bảo hiểm bắt buộc | UBCKNN |
| Công ty đại chúng, công ty niêm yết | Phát sinh rủi ro trách nhiệm của người quản lý, rủi ro công bố thông tin | D&O tự nguyện, cần Đại hội đồng cổ đông chấp thuận | UBCKNN |
| Nhà đầu tư cá nhân, tổ chức | Chịu tổn thất sau cùng khi sự cố xảy ra | Không có quỹ bồi thường nhà đầu tư | Không áp dụng |
| Bên quản lý và nhận rủi ro | |||
| VSDC và các thành viên lưu ký | Quản lý rủi ro thanh toán giữa các thành viên | Quỹ hỗ trợ thanh toán, quỹ bù trừ | UBCKNN, Bộ Tài chính |
| Doanh nghiệp bảo hiểm phi nhân thọ | Nhận rủi ro D&O, trách nhiệm, an ninh mạng | Hợp đồng bảo hiểm thương mại | Cục Quản lý, giám sát bảo hiểm |
| Doanh nghiệp bảo hiểm nhân thọ | Phân phối sản phẩm liên kết đầu tư, đồng thời là nhà đầu tư tổ chức | Quỹ liên kết đơn vị | Cục Quản lý, giám sát bảo hiểm |
| Doanh nghiệp tái bảo hiểm | Nhận lại một phần rủi ro từ doanh nghiệp bảo hiểm gốc | Hợp đồng tái bảo hiểm | Cục Quản lý, giám sát bảo hiểm |
Khung pháp lý điều chỉnh lĩnh vực này nằm rải rác ở hai hệ thống văn bản tách biệt. Hệ thống chứng khoán gồm Luật Chứng khoán số 54/2019/QH14 (sửa đổi bởi Luật số 56/2024/QH15), Nghị định số 155/2020/NĐ-CP (sửa đổi bởi Nghị định số 245/2025/NĐ-CP), Thông tư số 116/2020/TT-BTC, Thông tư số 119/2020/TT-BTC và Thông tư số 121/2020/TT-BTC. Trong khi đó, hệ thống kinh doanh bảo hiểm gồm Luật Kinh doanh bảo hiểm số 08/2022/QH15, được sửa đổi bởi Luật số 139/2025/QH15 có hiệu lực từ ngày 01/01/2026, cùng Nghị định số 46/2023/NĐ-CP (sửa đổi bởi Nghị định số 97/2026/NĐ-CP) và Thông tư số 67/2023/TT-BTC.
Điểm chung của hai hệ thống là không có quy phạm nào buộc chủ thể trên thị trường chứng khoán phải mua bảo hiểm. Luật Chứng khoán chỉ bắt buộc các quỹ tương hỗ do VSDC quản lý, còn D&O được Điều lệ mẫu cho phép ở dạng tự nguyện. Bên cạnh đó, dự án Luật sửa đổi Luật Chứng khoán năm 2026 đang được Quốc hội xem xét bổ sung mô hình tổ chức bảo lãnh thanh toán trái phiếu, do vậy mức độ bắt buộc có thể thay đổi khi luật được thông qua.
Công cụ chuyển giao rủi ro và năng lực thị trường bảo hiểm
Quỹ hỗ trợ thanh toán là công cụ chuyển giao rủi ro bắt buộc duy nhất có quy mô toàn hệ thống. Quỹ do các thành viên lưu ký, tức các công ty chứng khoán và ngân hàng được phép lưu ký chứng khoán, cùng đóng góp để VSDC thanh toán thay khi một thành viên tạm thời mất khả năng thanh toán. Tuy nhiên, xét về bản chất, quỹ gần với hình thức tự bảo hiểm, nghĩa là tổ chức tự dành nguồn lực bù đắp tổn thất của chính mình, hơn là bảo hiểm tương hỗ, nơi tổn thất của một thành viên được chia sẻ cho cả nhóm. Lý do là theo Quy chế quản lý và sử dụng quỹ ban hành kèm Quyết định số 17/QĐ-HĐTV năm 2023 của VSDC, mức hỗ trợ tối đa cho một thành viên bằng tổng tiền thành viên đó đã đóng góp trừ đi khoản vay quỹ chưa hoàn trả. Đồng thời, thành viên không hoàn trả đủ khoản vay trong thời hạn 05 ngày sẽ bị xử lý theo quy chế thành viên. Như vậy, rủi ro không được phân tán giữa các thành viên mà chủ yếu được tạm ứng thanh khoản từ chính phần đóng góp của thành viên gặp sự cố.
Bảo hiểm D&O là công cụ thương mại được pháp luật thừa nhận rõ nhất, song phạm vi bảo hiểm bị thu hẹp bởi một điều khoản loại trừ bắt buộc. Cụ thể, Điều lệ mẫu, tức bản điều lệ tham chiếu mà công ty đại chúng dựa vào khi xây dựng điều lệ riêng theo Thông tư số 116/2020/TT-BTC, yêu cầu Đại hội đồng cổ đông chấp thuận việc mua bảo hiểm và không bảo hiểm cho trách nhiệm phát sinh từ vi phạm pháp luật hoặc vi phạm Điều lệ. Vì phần lớn khiếu kiện đối với người quản lý đều viện dẫn hành vi vi phạm, nên phạm vi bảo hiểm thực tế chủ yếu dừng ở chi phí bào chữa và các trách nhiệm do sơ suất.
Việt Nam hiện chưa có số liệu công khai về tỷ lệ công ty niêm yết mua D&O, do đó chỉ có thể đối chiếu với thị trường lân cận. Tại Trung Quốc, đến ngày 18/7/2025 đã có hơn 300 công ty niêm yết nhóm A công bố kế hoạch mua D&O và tỷ lệ thâm nhập năm 2025 được dự báo vượt 30%. Trước đó, Gen Re ghi nhận tỷ lệ này dưới 10% vào năm 2020. Nhận định của tác giả là tỷ lệ tại Việt Nam nhiều khả năng còn thấp hơn mốc năm 2020 của Trung Quốc, bởi D&O chỉ xuất hiện rải rác trong tài liệu đại hội đồng cổ đông của một số doanh nghiệp có cổ đông nước ngoài.
Đối với công ty chứng khoán, hai loại bảo hiểm phù hợp nhất đều là sản phẩm tự nguyện. Loại thứ nhất là bảo hiểm trách nhiệm nghề nghiệp, chi trả thiệt hại mà doanh nghiệp gây ra cho khách hàng do sai sót trong nghiệp vụ. Loại thứ hai là bảo hiểm rủi ro an ninh mạng, chi trả thiệt hại và chi phí khắc phục khi hệ thống bị tấn công hoặc rò rỉ dữ liệu, và Tokio Marine Việt Nam là một trong các doanh nghiệp đang cung cấp sản phẩm này với phạm vi gồm chi phí quản lý khủng hoảng, gián đoạn kinh doanh và tống tiền qua mạng. Đáng chú ý, lãnh đạo Bảo hiểm BSH đã kiến nghị quy định bắt buộc mua bảo hiểm an ninh mạng đối với các tổ chức quản lý lượng lớn dữ liệu người dùng, trong đó có công ty chứng khoán.
Tình huống tham chiếu
Sự cố tấn công mạng tại VNDirect (3/2024)
VNDirect là công ty chứng khoán có quy mô lớn với vốn chủ sở hữu 15.683 tỷ đồng và tổng tài sản hơn 41.575 tỷ đồng tại thời điểm xảy ra sự cố. Hệ thống của công ty bị tấn công từ 10 giờ sáng ngày 24/3/2024, và đến ngày 25/3/2024 Sở Giao dịch Chứng khoán Hà Nội (HNX) tạm thời ngắt kết nối giao dịch của VNDirect cho tới khi sự cố được khắc phục. Hình thức tấn công là mã hoá dữ liệu để đòi tiền chuộc, do đó việc khôi phục phải trải qua hai bước giải mã và dựng lại hệ thống, và công ty dự kiến hoạt động trở lại vào ngày 01/4/2024.
Rủi ro trong tình huống này không dừng ở một doanh nghiệp mà lan sang các đơn vị cùng hệ sinh thái. Cùng thời điểm, Tổng công ty cổ phần Bảo hiểm Bưu điện (PTI) và Công ty Quản lý quỹ IPA cũng gặp sự cố tương tự. Theo đánh giá của chuyên gia an ninh mạng, hơn một triệu nhà đầu tư có tài khoản tại công ty đứng trước nhiều rủi ro. Phản ứng của cơ quan quản lý là yêu cầu toàn bộ công ty chứng khoán rà soát bảo mật và báo cáo quy trình dự phòng trước ngày 01/4/2024.
Đối chiếu với khung phân tích, tình huống này cho thấy toàn bộ chuỗi chuyển giao rủi ro đều dựa vào thiện chí của doanh nghiệp. Cụ thể, VNDirect chỉ có thể “dự thảo chính sách bù đắp” cho nhà đầu tư, còn Hiệp hội Các nhà đầu tư tài chính Việt Nam (VAFI) phải kiến nghị xây dựng khung pháp lý bảo vệ nhà đầu tư khi gặp sự cố khách quan. Các nguồn đã tra cứu không cho biết VNDirect có hợp đồng bảo hiểm rủi ro an ninh mạng hay không, và cũng không có quy định nào buộc doanh nghiệp công bố thông tin này.
Khủng hoảng bảo hiểm liên kết đầu tư (2023)
Tình huống này cho thấy rủi ro đối với nhà đầu tư cá nhân có thể phát sinh từ chính sản phẩm bảo hiểm khi sản phẩm mang yếu tố đầu tư, hay còn gọi là bảo hiểm liên kết đầu tư, tức loại hợp đồng mà một phần phí được đưa vào quỹ đầu tư cổ phiếu, trái phiếu và người mua tự chịu rủi ro biến động giá. Ngày 30/6/2023, Bộ Tài chính công bố kết luận thanh tra hoạt động bán bảo hiểm qua ngân hàng tại Prudential, MB Ageas, Sun Life và BIDV MetLife, trong đó sai phạm tập trung ở khâu tư vấn của nhân viên ngân hàng. Các doanh nghiệp này phải bổ sung vào thu nhập chịu thuế, cụ thể Prudential 700 tỷ đồng, Sun Life hơn 600 tỷ đồng và BIDV MetLife 174 tỷ đồng, và tổng cộng 8 trên 10 doanh nghiệp được thanh tra trong năm 2023.
Hệ quả định lượng của khủng hoảng niềm tin là rất lớn. Doanh thu phí khai thác mới toàn thị trường năm 2023 chỉ đạt 28.179 tỷ đồng, giảm 44,5% so với năm trước, và trong 4 tháng đầu năm 2024 doanh thu khai thác mới của nghiệp vụ liên kết đầu tư tiếp tục giảm 42,1% dù vẫn chiếm 69% tổng doanh thu khai thác mới. Từ đó, cơ quan quản lý lựa chọn công cụ quy tắc ứng xử thay vì công cụ bồi hoàn, cụ thể là bắt buộc ghi âm quá trình tư vấn và cấm ngân hàng chào bán sản phẩm liên kết đầu tư trong 60 ngày trước và sau khi giải ngân khoản vay theo Thông tư số 67/2023/TT-BTC.
Bảo hiểm D&O tại Imexpharm (2024)
Năm 2024, CTCP Dược phẩm Imexpharm (IMP) triển khai chương trình bảo hiểm trách nhiệm dành cho người quản lý và điều hành doanh nghiệp (D&O) thông qua Chubb Việt Nam. Theo báo cáo đánh giá hoạt động HĐQT, Imexpharm đã ký hợp đồng bảo hiểm số VNDAOA10330124 ngày 02/05/2024, với thời hạn 12 tháng, tổng hạn mức trách nhiệm 10 triệu USD và phí bảo hiểm 12.500 USD (chưa bao gồm VAT).
Phạm vi bảo hiểm bao gồm thành viên HĐQT, Tổng Giám đốc, các Phó Tổng Giám đốc, Kế toán trưởng và đội ngũ cán bộ quản lý các cấp. Việc mở rộng đối tượng được bảo hiểm cho thấy doanh nghiệp không chỉ tập trung bảo vệ nhóm lãnh đạo cấp cao mà còn hướng đến các vị trí quản lý có thẩm quyền tham gia vào quá trình ra quyết định và điều hành hoạt động kinh doanh.
Về cơ chế quản trị, ĐHĐCĐ năm 2024 đã thông qua chủ trương mua bảo hiểm D&O và ủy quyền cho Tổng Giám đốc quyết định các nội dung triển khai, bao gồm phạm vi bảo hiểm, mức phí và danh sách người được bảo hiểm. Cách thức này cho phép doanh nghiệp chủ động thiết kế và điều chỉnh chương trình bảo hiểm theo nhu cầu quản trị rủi ro thực tế.
Ý nghĩa đối với thị trường bảo hiểm D&O: Trường hợp Imexpharm cho thấy D&O đã được một doanh nghiệp niêm yết tại Việt Nam triển khai dưới hình thức hợp đồng bảo hiểm cụ thể, với hạn mức trách nhiệm và chi phí được công bố. Đây là minh chứng cho việc doanh nghiệp sử dụng bảo hiểm như một cơ chế chuyển giao rủi ro tài chính phát sinh từ trách nhiệm quản lý, đồng thời bổ sung lớp bảo vệ pháp lý cho đội ngũ điều hành trước các khiếu kiện liên quan đến việc thực thi chức vụ. Tuy nhiên, hạn mức 10 triệu USD là hạn mức trách nhiệm theo hợp đồng, không đồng nghĩa mỗi cá nhân được bảo hiểm có một hạn mức độc lập tương ứng.
Giám sát, nhà đầu tư và khoảng trống
Cơ chế giám sát hiện được phân tách theo ngành, do đó không cơ quan nào nắm được bức tranh đầy đủ về việc chuyển giao rủi ro trên thị trường chứng khoán. UBCKNN giám sát công ty chứng khoán, công ty quản lý quỹ và công ty đại chúng nhưng không thu thập thông tin về hợp đồng bảo hiểm của các chủ thể này. Ngược lại, Cục Quản lý, giám sát bảo hiểm nắm số liệu nghiệp vụ của doanh nghiệp bảo hiểm nhưng không công bố riêng các nghiệp vụ gắn với thị trường chứng khoán. Thông tin về D&O vì vậy chỉ xuất hiện trong tài liệu đại hội đồng cổ đông của từng doanh nghiệp.
Đối với nhà đầu tư cá nhân, khoảng cách giữa quy mô tham gia thị trường và mức độ bảo vệ là rất rõ. Với hơn 14 triệu tài khoản, nhà đầu tư cá nhân không được hưởng một cơ chế bồi thường nào khi công ty chứng khoán phá sản hoặc gian lận, trong khi tại Mỹ, Tổng công ty Bảo vệ nhà đầu tư chứng khoán (SIPC) khôi phục chứng khoán và tiền của khách hàng khi công ty môi giới thành viên mất khả năng tài chính và tài sản khách hàng bị thiếu hụt. Các sản phẩm bảo hiểm an ninh mạng cá nhân trong nước mới gắn với tài khoản ngân hàng, với khoảng 6 đến 7 doanh nghiệp bảo hiểm tham gia và mức độ hấp thụ chưa cao.
Đối với nhà đầu tư tổ chức, cơ chế bảo vệ chủ yếu nằm ở quy tắc tách biệt tài sản và nghĩa vụ của ngân hàng giám sát. Trong khi đó, doanh nghiệp bảo hiểm với tư cách nhà đầu tư tổ chức lớn chịu nghĩa vụ bồi thường khi định giá sai đơn vị quỹ liên kết, cụ thể khi sai lệch từ 0,5% đối với quỹ cổ phiếu hoặc 0,75% đối với quỹ trái phiếu. Đây là cơ chế bồi hoàn pháp định hiếm hoi hướng trực tiếp tới người tham gia sản phẩm có yếu tố chứng khoán.
Tổng hợp lại, có bốn khoảng trống chính.
-
Không có quỹ bồi thường nhà đầu tư kể từ khi nghĩa vụ “mua bảo hiểm hoặc trích lập quỹ bảo vệ nhà đầu tư” của Luật Chứng khoán năm 2006 không còn được duy trì.
-
Rủi ro an ninh mạng của công ty chứng khoán chưa có yêu cầu chuyển giao, dù sự cố VNDirect đã chứng minh khả năng lan truyền trong hệ sinh thái.
-
D&O chưa có dữ liệu thống kê để đánh giá mức độ phổ cập.
-
Số liệu nghiệp vụ bảo hiểm trách nhiệm tài chính và nhượng tái bảo hiểm tương ứng chưa được công bố, khiến năng lực thị trường không thể định lượng chính xác.
Tạm kết
Kết quả phân tích cho thấy thị trường bảo hiểm tài sản mã hoá trên thế giới vẫn ở giai đoạn đầu, với năng lực nhỏ hơn nhiều so với quy mô tổn thất có thể xảy ra, do đó chính sách quản lý tại các khu vực đều kết hợp bảo hiểm với vốn, quỹ dự phòng và bảo lãnh. Khi đặt cạnh thị trường chứng khoán Việt Nam, điểm tương đồng là cả hai đều dựa chủ yếu vào cơ chế tự bảo hiểm, còn điểm khác biệt là các khu vực quản lý tài sản mã hoá đã lượng hoá nghĩa vụ bồi hoàn theo giá trị tài sản khách hàng.
| Trục phân tích | Tài sản mã hoá quốc tế | Chứng khoán Việt Nam (tham chiếu) |
|---|---|---|
| 1. Rủi ro trọng yếu | Tổn thất tài sản lưu ký; 3,4 tỷ USD bị đánh cắp năm 2025, sàn tập trung chiếm 88% trong quý I/2025; riêng vụ Binance (10/2026) khoảng 6,3 tỷ USD | Rủi ro an ninh mạng và vận hành của công ty chứng khoán; trách nhiệm người quản lý; quy mô hơn 14,13 triệu tài khoản (9/2026) |
| 2. Mức độ bắt buộc | Bắt buộc bảo hiểm hoặc tương đương (EU, Hồng Kông, New York); bắt buộc bảo hiểm cụ thể (Dubai) | Chỉ bắt buộc quỹ hỗ trợ thanh toán và quỹ bù trừ |
| 3. Công cụ | Vốn CET1, bảo hiểm trách nhiệm nghề nghiệp, bảo hiểm tội phạm, bảo hiểm tài sản đặc biệt, quỹ tín thác, bảo lãnh, quỹ dự phòng giao dịch | Quỹ do VSDC quản lý; D&O và bảo hiểm an ninh mạng tự nguyện |
| 4. Thiết kế hợp đồng | MiCA quy định 7 nhóm rủi ro; Hồng Kông yêu cầu tối thiểu khoảng 51% giá trị tài sản | D&O loại trừ vi phạm pháp luật; ví dụ hạn mức 10 triệu USD (Imexpharm) |
| 5. Năng lực thị trường bảo hiểm | Cơ sở bảo hiểm lớn nhất 825 triệu USD; khoảng 11% người nắm giữ có bảo hiểm | Phi nhân thọ 78.291 tỷ đồng năm 2024; chưa có số liệu nghiệp vụ trách nhiệm tài chính |
| 6. Giám sát, công bố | Bắt buộc công bố hợp đồng (MiCA); cấm gợi ý sai về bảo hiểm tiền gửi (FDIC) | Phân tách theo ngành; không có nghĩa vụ công bố tình trạng bảo hiểm |
| 7. Vốn của nhà bảo hiểm | Đề xuất 100% (EIOPA); không thừa nhận (NAIC) | Giới hạn tỷ trọng đầu tư |
| 8. Khoảng trống | Năng lực nhỏ hơn tổn thất cực đoan (vụ Binance gấp khoảng 7,6 lần cơ sở bảo hiểm lớn nhất); loại trừ tổn thất do lừa đảo người dùng | Không có quỹ bồi thường nhà đầu tư; rủi ro an ninh mạng chưa được chuyển giao |
Các tình huống điển hình củng cố nhận định này. Trên thị trường tài sản mã hoá, năm vụ Coincheck, DMM Bitcoin, Bybit, Coinbase và Binance đều được bù đắp bằng vốn, vốn công ty mẹ, quỹ tự lập hoặc vay bắc cầu, và chính các vụ việc này là động lực để Nhật Bản chuyển sang mô hình quỹ dự phòng bắt buộc. Ở thị trường tham chiếu, cả sự cố VNDirect lẫn khủng hoảng bảo hiểm liên kết đầu tư tại Việt Nam đều được xử lý bằng thiện chí doanh nghiệp và quy tắc ứng xử, chứ không bằng cơ chế bồi hoàn.