
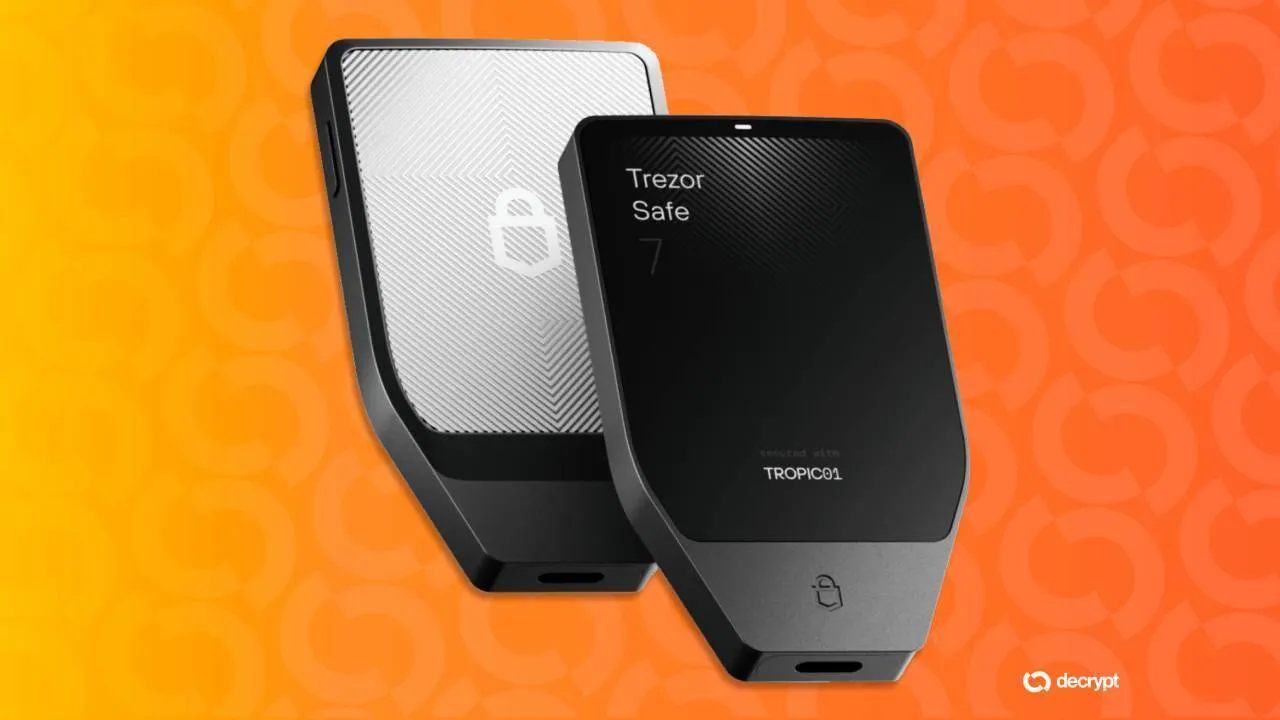
Trezor sẽ cắt quyền phân phối của một số đại lý từ 1/1/2027, sau khi Ledger phát hiện ví phần cứng bán qua CryptoBilis bị cài gián điệp.
Nhà sản xuất ví phần cứng Trezor đang thu hẹp mạng lưới đại lý phân phối được ủy quyền, thông báo tới một số đối tác rằng quyền phân phối của họ sẽ chấm dứt từ ngày 1/1/2027. Quyết định được đưa ra chỉ vài ngày sau khi đối thủ Ledger xác nhận phát hiện thiết bị gián điệp được cài giấu trong các ví tài sản mã hóa bán qua một nhà bán lẻ bên thứ ba tại Đông Nam Á.
Trong thông báo trên nền tảng X, Trezor khẳng định không có bằng chứng nào cho thấy thiết bị của hãng bị xâm phạm, đồng thời mô tả việc cắt giảm đại lý là biện pháp phòng ngừa nhằm kiểm soát hiệu quả hơn các đối tác sau những sự cố gần đây trong chuỗi cung ứng.
Linh kiện lạ đánh cắp cụm từ khôi phục
Ví phần cứng là thiết bị lưu trữ khóa riêng tư của tài sản mã hóa trong môi trường ngoại tuyến. Khi thiết lập, ví tạo ra một cụm từ khôi phục gồm 24 từ, có vai trò như mật khẩu chủ: bất kỳ ai nắm được cụm từ này đều có thể rút toàn bộ tài sản từ bất cứ đâu.
Theo nhóm nghiên cứu bảo mật Donjon của Ledger, các ví do CryptoBilis, một đại lý tại Đông Nam Á, phân phối đã bị lắp thêm linh kiện trái phép có khả năng đọc nội dung màn hình và giải mã cụm từ khôi phục khi thông tin này hiển thị. Các từ sau đó được truyền ra ngoài qua mạng di động LTE bằng eSIM tích hợp sẵn trong phần cứng. Do linh kiện này không can thiệp vào chip lưu trữ khóa riêng tư hay hệ điều hành, thiết bị bị cài cắm vẫn có hình thức và chức năng hoàn toàn bình thường.
Ledger khuyến cáo khách hàng mua thiết bị từ CryptoBilis trong 90 ngày qua không tiến hành thiết lập ví. Những người đã sử dụng cần chuyển toàn bộ tài sản sang ví có cụm từ khôi phục mới, tạo trên thiết bị mua trực tiếp từ Ledger. Về phía mình, Trezor cho biết CryptoBilis đã bị loại khỏi danh sách đại lý từ trước và hãng chưa nhận được báo cáo nào về ví Trezor do nhà bán lẻ này cung cấp bị can thiệp.
Ông Danny Sanders, Giám đốc Thương mại (CCO) của Trezor, đã công khai bức thư gửi các đại lý bị chấm dứt quyền phân phối, trong đó nhấn mạnh quyết định không xuất phát từ đánh giá tiêu cực về đối tác mà chỉ là biện pháp bảo vệ chuỗi cung ứng và khách hàng, có thể được xem xét lại nếu tình hình thay đổi. Các đại lý này sẽ không được nhập hàng mới nhưng vẫn được bán hàng tồn kho trong dịp Black Friday và mùa mua sắm cuối năm. Theo ông Sanders, quyết định phản ánh giới hạn về số lượng đối tác mà Trezor có thể trực tiếp kiểm tra, giám sát.
Trezor không công bố số đại lý bị ảnh hưởng, chỉ cho biết đã đánh giá từng quốc gia dựa trên doanh thu, hoạt động phân phối và mức độ hiện diện trực tiếp. Các đại lý được giữ lại phải tuân thủ khung hợp đồng cập nhật cùng quy định chặt chẽ hơn về nguồn cung ứng, lưu kho và xử lý thiết bị.
Đây không phải lần đầu chuỗi cung ứng ví phần cứng bị khai thác. Tháng 5/2022, Trezor từng cảnh báo về ví Model T giả mạo bán trên một sàn thương mại điện tử tại Nga, vốn bị tháo mở, thay linh kiện và niêm phong lại để tạo ra cụm từ khôi phục có thể đoán trước. Khi đó, hãng khuyến nghị người dùng chỉ mua từ cửa hàng chính thức hoặc đại lý ủy quyền, chính mạng lưới hiện đang bị thu hẹp. Tháng 8 vừa qua, đối tác vận chuyển ShipMonk cũng để lộ dữ liệu của 80.689 khách hàng Trezor sau một vụ truy cập trái phép, dù công ty khẳng định hệ thống, thiết bị, khóa riêng tư và bản sao lưu ví không bị ảnh hưởng.